
請求される以外に運命などない
エージェントの持続力は伸び、スウォームの展開力は広がり続ける。盗まれたクラウドキーで、コンピュートの請求は被害者に回る。

「よく聞いて、理解してくれ。あのターミネーターは今も外にいる。取引はできない。 説得もできない。哀れみも、後悔も、恐怖も感じない。そして 絶対に止まらない。決して。君が死ぬまでは。」
1984年の観客に、脅威の正体を説明するカイル・リースの言葉だ。
時を経ても色褪せないのは、殺した人数ではない。「絶対に止まらない」のほうだ。 ターミネーターが恐ろしかったのは、賢かったからではない。あらゆる手段が尽きても、 まだ動き続けたからだ。脅威は持続力にあった。
その後、シリーズは自らの見誤りを修正した。ロボット1体を恐れるだけでは、 映画3本はもたない。真の悪役はスカイネットだ。中枢、工場、時間転送装置を備えた分散システム。 ロボットはAPI呼び出しにすぎない。
2026年までに、映画ほど派手ではない脅威も真剣に考えるべきものになった。より難しいタスクを扱うエージェント、複数の標的にまたがる作業を調整するソフトウェア、そして他人の口座に請求を回す、盗まれたクラウドアクセス。「絶対に止まらない」は、いまや経理部にも通じる言葉だ。
エージェントの脅威は大げさだと結論づけたチームに、私が繰り返している話はこうだ。危険な運用モデルに、劇的なブレークスルーは必要ない。より高性能なエージェント、繰り返し使えるオーケストレーション、盗まれたモデルアクセスは、互いを強めうる。メーターの料金を払うのは、攻撃者とは限らない。 これは脅威モデルであって、攻撃の指数関数的増加を実測した法則ではない。
曲線その1:持続力
METRが2025年3月に発表した時間軸の研究では、エージェントが50%の信頼性で完了できるソフトウェアタスクについて、人間を基準とした所要時間が、およそ7か月ごとに倍増していた。単位が重要だ。人間の作業時間であり、エージェントが無人で動き続ける時間ではない。 2時間の時間軸とは、人間の専門家なら約2時間かかるタスクで、そのタスク分布ではエージェントが半分の確率で成功すると予測される、という意味だ。
METRの測定ページには限界も記されている。対象は主に仕様が明確なソフトウェアタスクで、もっと曖昧な仕事では成績が落ちうる。また、このタスク群では16時間を超える推定は信頼できない。このページの最終更新は2026年9月8日で、現在は継続的に更新されていない。タスクをこなす能力が伸びている証拠ではあるが、次のモデルが丸一日、確実にインシデント対応をしてくれるという約束ではない。
その区別をしても、運用上の懸念は残る。リトライループは、有能なエージェントに作業を繰り返し依頼できる。前進するかどうかは、タスク、フィードバック、権限、予算次第だ。革ジャンは依然としてオプションである。
曲線その2:展開力
持続力だけなら、とても辛抱強い従業員が1人いるようなものだ。オーケストレーションは、キュー全体に仕事を広げる。
2025年11月、AnthropicはAIでオーケストレーションされたスパイ活動、GTG-1002を公表した。同社の調査によると、攻撃者はClaude Codeを中心とするフレームワークを構築し、約30の標的への侵入を試み、少数で成功した。ジェイルブレイクを使い、悪意あるサブタスクを正当なセキュリティ業務に偽装した。標的の選定や重要な判断は依然として人間が担い、モデルは一部の結果を捏造してもいた。
これは実運用での悪用を示す重大な報告だ。ただし、30のサブエージェントの同時稼働を測定したものでも、自己増殖するワームの証明でも、あらゆる安全対策が消えた証拠でもない。得られる教訓はもっと限定的だ。攻撃者のフレームワークは、かなりの作業を市販のエージェントに委任できる。
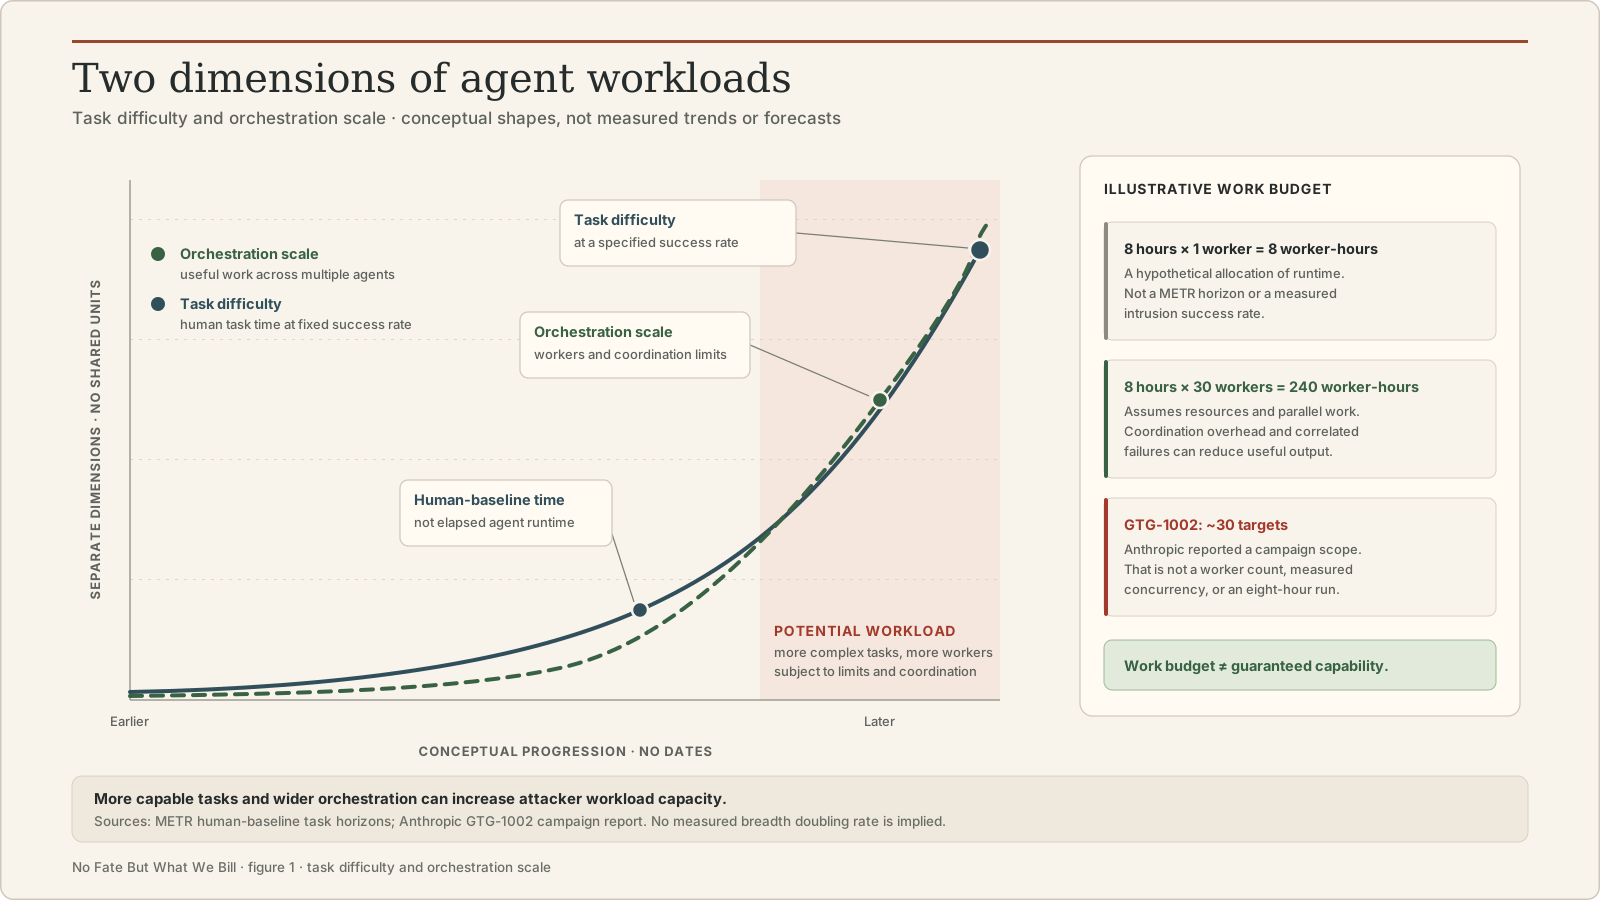
キャパシティ計画なら、8ワーカーを1時間動かせば8ワーカー時間を消費する。その算数だけでは、侵入の成功について何も言えない。調整コスト、相関した失敗、クォータ、防御側の自動化が結果を変える。セキュリティチームが問うべきなのは、人間のキューに届く前に、どれだけの敵対的な作業を制御で拒否できるかだ。
誰が払うのか
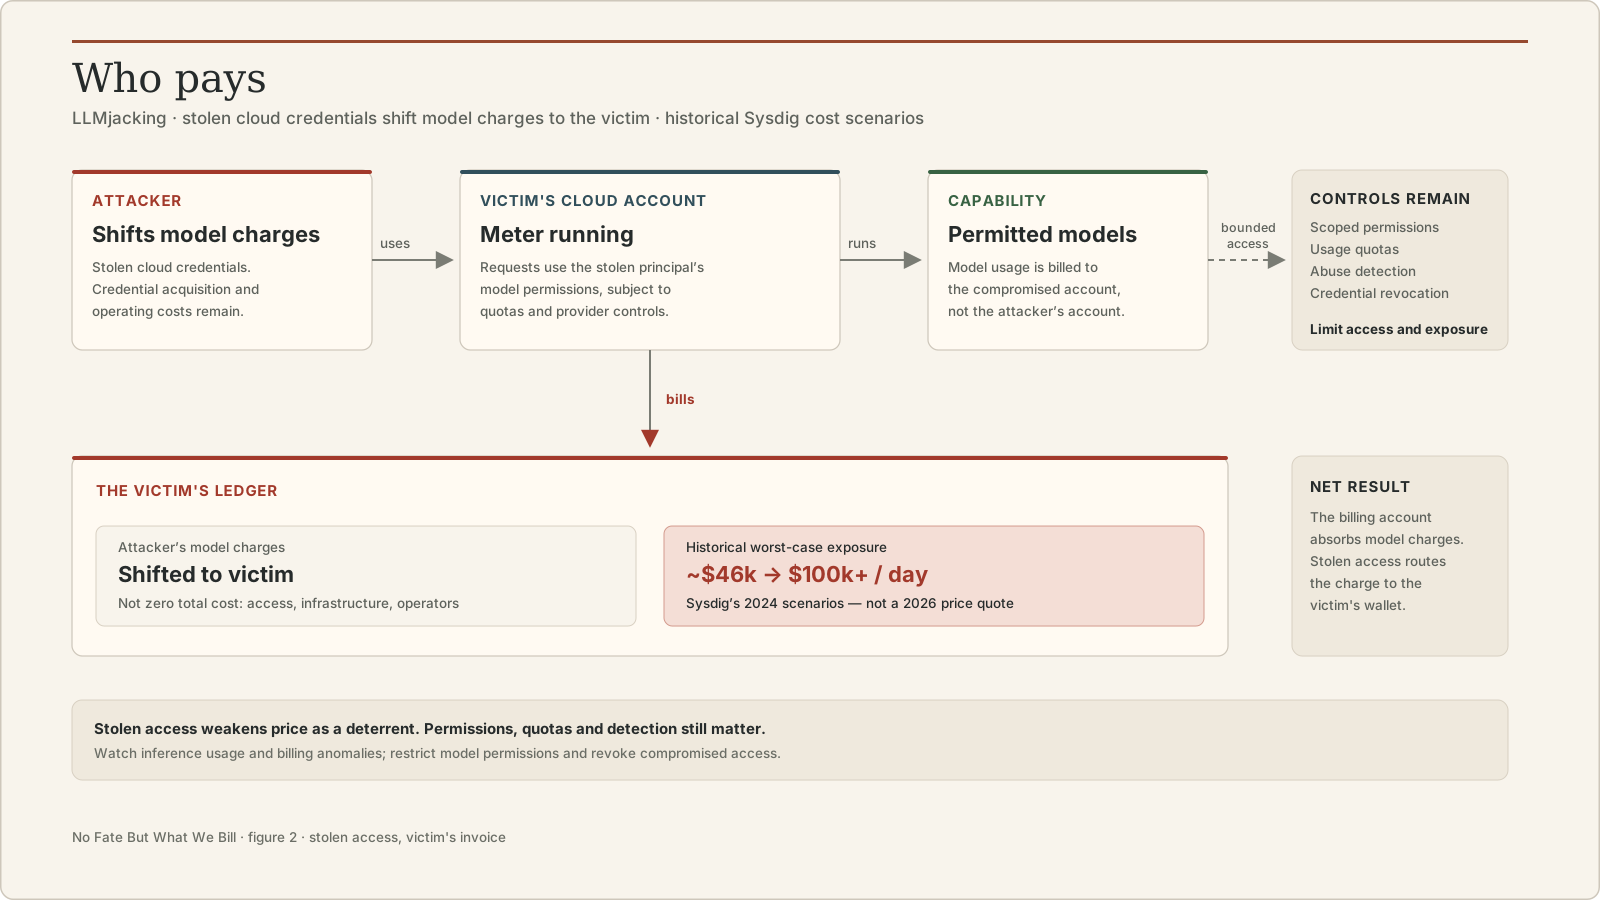
Sysdigの2024年5月のLLMjacking報告は、盗まれたクラウド認証情報を使い、被害者の負担でモデルサービスへアクセスする事例を記述した。モデル化された損失リスクは1日46,000ドル超。2024年9月の続報では、より高額なモデルを使うと1日100,000ドル超になりうるとしている。過去のコストシナリオであり、典型的な損害額でも、2026年の価格見積もりでもない。
エージェントツールとの具体的なつながりもある。2026年6月、Sysdigが観測した事例では、ある人物が外部に公開されたOllamaサーバーを使い、自動化された攻撃的セキュリティツールを開発していた。観測された標的は非公開の練習環境であり、研究者はそのツールの最終的な意図は不明だと明記している。これは盗まれた推論能力がツール開発を支えた事例であって、公開環境の被害者に対する攻撃活動を確認したものではない。
盗まれたアクセスは、価格による抑止を弱める。モデル料金は被害者に請求されるからだ。それでも攻撃者のインフラ、認証情報の入手、監督が無料になるわけではない。アカウントの権限、モデルへのアクセス制限、クォータも迂回しない。それらは盗まれたIDでできることを引き続き制限し、検知と失効処理は実行を途中で止められる。
値札にセキュリティ境界の役割を期待するのが間違いだ。泥棒が欲しいのは割引コードではない。認証情報である。
スウォームは一度だけ成功すればいい
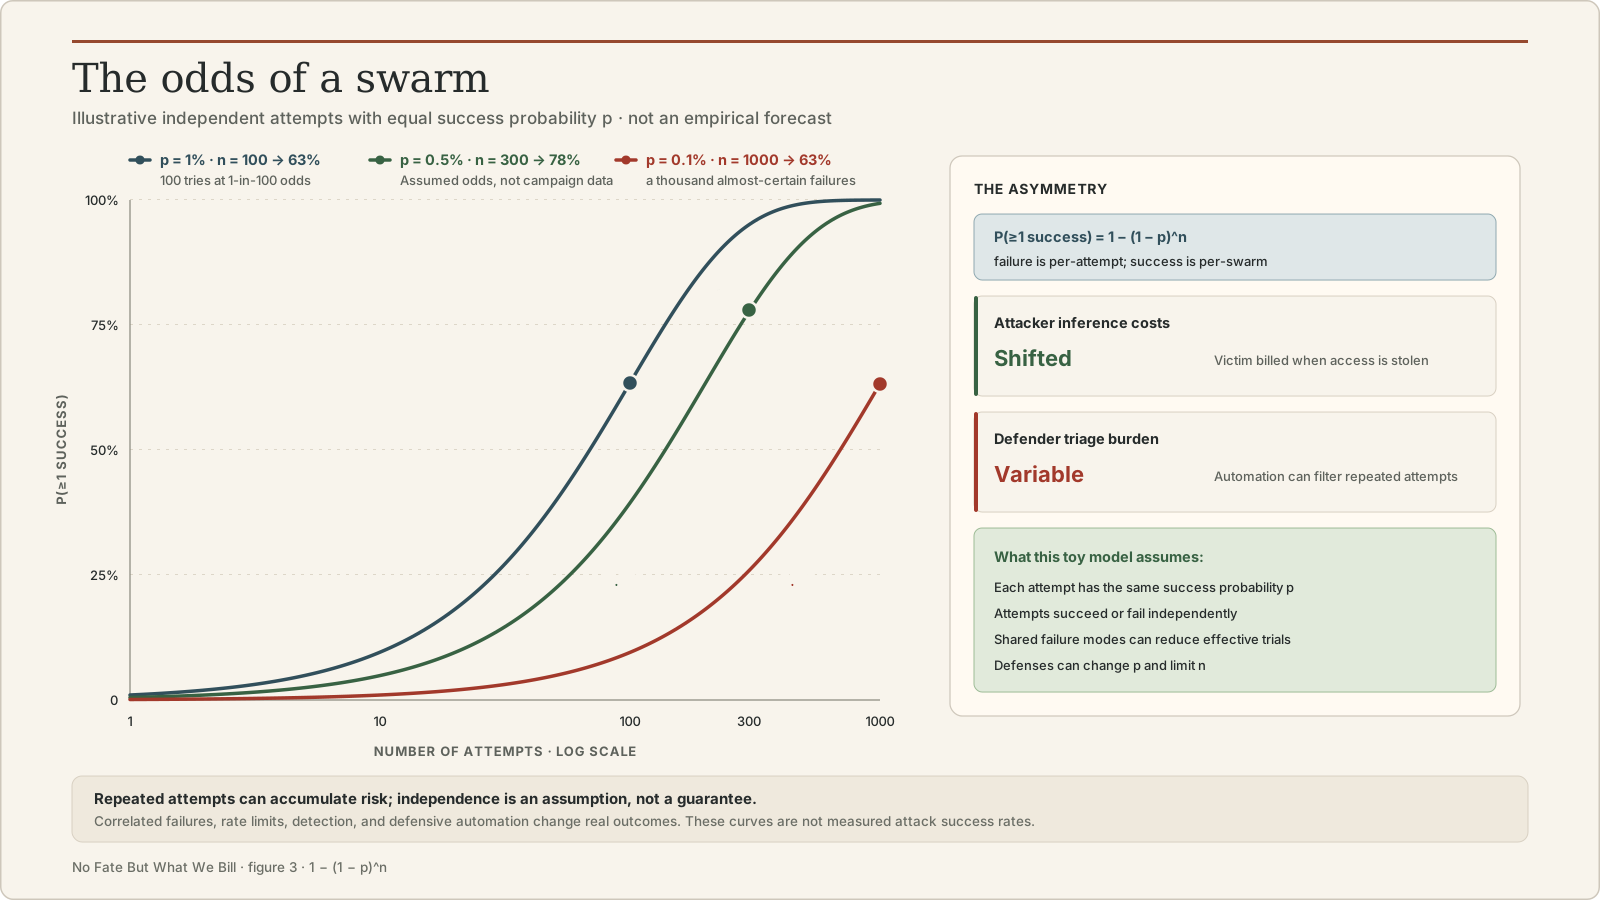
防御側は、試行ごとの失敗率に安心する。侵入の大半は失敗する。怪しいPRの大半は拒否される。成功するやつも見つけられるはずだ。1回ごとならその通りでも、試行が安価なら、全体では話が違う。
独立したn回の試行のうち、少なくとも1回成功する確率は 1 − (1 − p)^n だ。
p = 1% per attempt, n = 100: 1 − 0.99^100 ≈ 63%p = 0.5%, n = 100: ≈ 39%p = 0.5%, n = 300: ≈ 78%p = 0.1%, n = 1000: ≈ 63%これは説明用の仮の確率で、実測した攻撃成功率ではない。式は、試行が独立し、同じ固定値pを持つと仮定している。同じ駄目な手法を繰り返せば失敗は相関し、1,000回のリトライでもほとんど効果がないかもしれない。検知、ロックアウト、標的の変更も確率を変える。
そうした制約があっても、量は重要だ。自動化と盗まれた推論能力は攻撃者の限界費用を下げ、騒々しい試行は高くつくレビュー作業を生む。一方、防御側も拒否やトリアージを自動化できる。METRのベンチマークは侵入確率pを教えてくれないし、オーケストレーションだけで有効な試行が増える保証もない。そのキューの両側を測ろう。
マルウェアがテキストであるときの永続化
脅威モデルには、もう1つ、最も直感に反する要素がある。
個々のモデル呼び出しに永続状態がなくても、周囲のエージェントシステムは状態を保持できる。ファイル、メモリストア、検索コーパス、キュー、ツール設定は実行後も残る。そうした入力に影響を与えられる攻撃者は、将来の正規エージェントが新しい認証情報で行う操作にも影響できるかもしれない。
MicrosoftのAIメモリ研究は、汚染されたメモリが後のセッションへ影響を持ち越す仕組みを説明している。重要なのは信頼境界だ。エージェントが出会うテキストが、自動的にツールを使う権限になってはいけない。
自分のシステムで試す価値がある失敗パターンは3つある。これは脅威モデル上のシナリオであって、上記の報告で立証された3件の事件ではない。
- 休眠する指示。 悪意あるエントリは、正規のワークフローが検索で取り出すまで眠っていられる。その結果のツール呼び出しは通常のIDを使いうる。認証した主体だけでなく、挙動も調べよう。
- コピーされる指示。 レビューや信頼境界が許せば、テンプレート、同期ジョブ、共有メモリは汚染されたテキストを広めうる。コピーしただけで別のエージェントが従うとは限らないが、機会はもう1つ生まれる。
- 復元される指示。 汚染された正本を修復ジョブが参照している場合、ローカルの出力を削除すると、ジョブがそれを復元しかねない。除去完了を宣言する前に、その正本とトリガーを見つけよう。
埋め込みはテキストでもよい。それを危険にする権限は、相変わらず普通のインフラだ。
運命は自分たちで切り開く
サラ・コナーが、次々とやってくるマシンに託したメッセージ。「未来は決まっていない。運命は自分たちで切り開くもの。」これは防御側の台詞で、そのまま4層の防御設計になる。
-
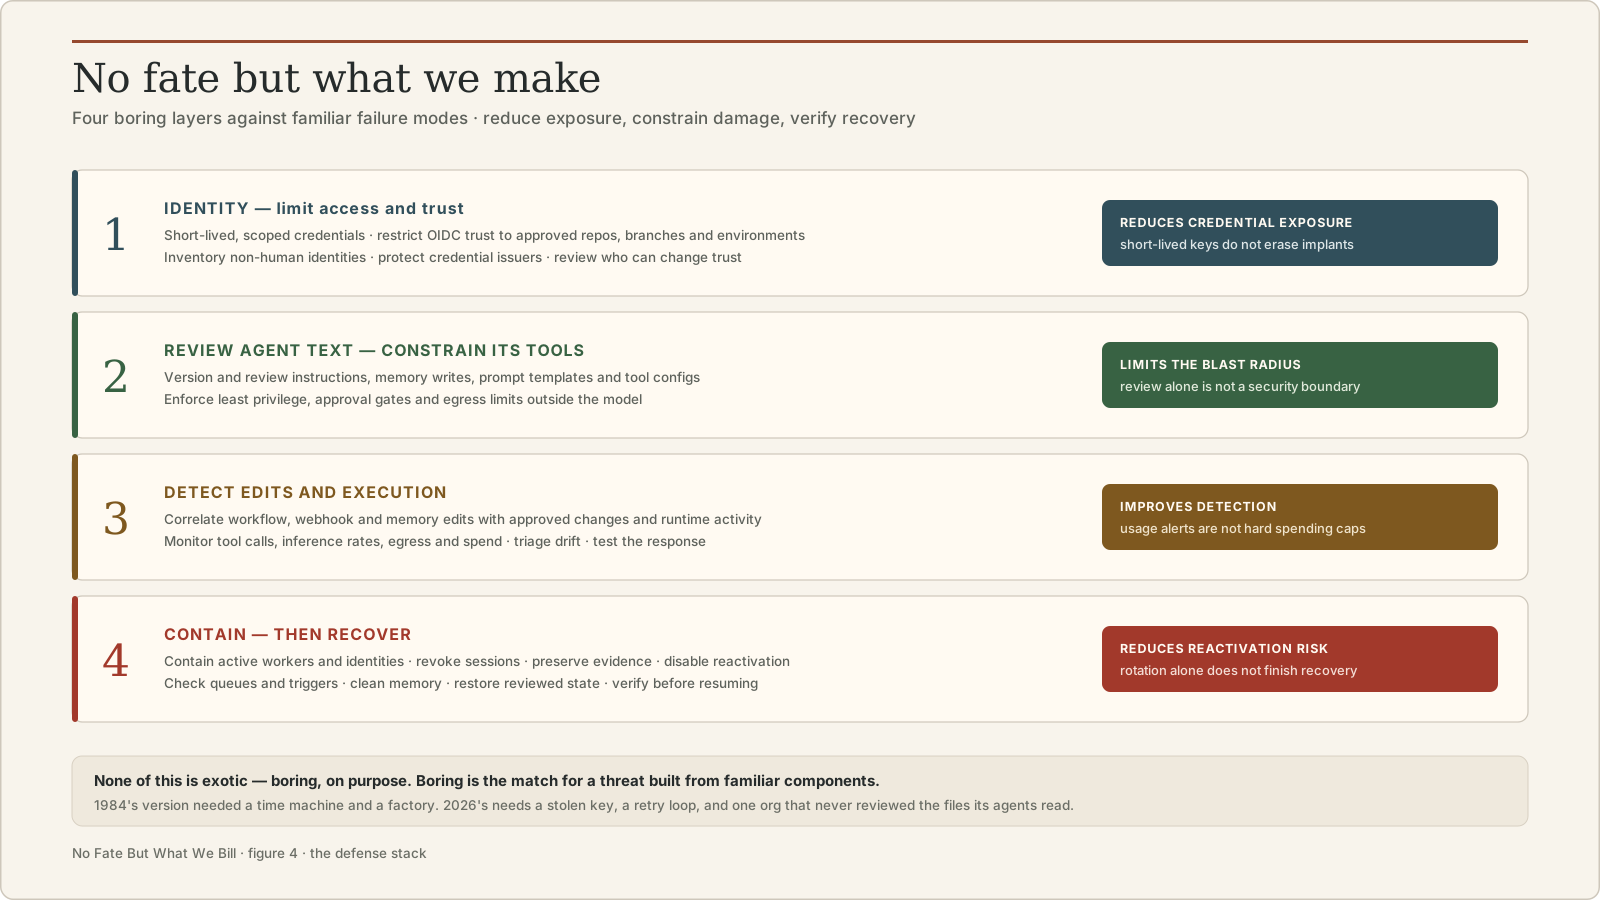
ID — 盗まれたアクセスの範囲を狭める。 短命で権限を絞った認証情報を優先する。フェデレーションの信頼を、意図した発行元、audience、リポジトリ、ジョブまたは環境に限定し、非人間IDを棚卸しする。有効期間の短縮は再利用できる時間を減らすが、埋め込みを消したり、侵害されたランナーによる新しい認証情報の取得を止めたりはしない。モデルアクセスと呼び出しクォータを制限し、自己ホストの推論を認証とネットワーク制御の内側に置く。
-
エージェントのテキストを本番コードとして扱う。 指示ファイル、プロンプトテンプレート、ツール設定をバージョン管理し、レビューする。メモリや検索ストアへの書き込みを制御し、出所を記録する。信頼できないテキストを読んだだけで権限を与えてはいけない。ツール境界で最小権限を強制し、外向き通信を制限し、重大な操作には承認を求める。「気をつけろ」と書いたプロンプトは、その境界ではない。
-
変更と実行を検知する。 ワークフロー、Webhook、イベントルール、メモリの変更を承認済みの作業と照合する。クラウド監査ログ、ツールの動作、異常な外向き通信、モデル使用量を把握する。説明のつかないドリフトを調べる。推論や支出の急増を通知し、追加アクセスを拒否する手順を検証しておく。請求アラートだけでは、即時の支出上限にならない。
-
封じ込めてから除去する。 侵害されたアクセスを停止し、対応している場合は有効なセッションを失効させ、該当ワーカーを止めるか隔離する。封じ込めが許す範囲で証拠を保全する。ペイロードを除去する前に再起動経路を無効化し、キューを点検・整理する。露出したシークレットをローテーションし、レビュー済み設定を復元し、汚染されたメモリとコーパスを修復する。再開前に、新たな認証情報の発行、望ましくない推論、再起動が止まったことを確認する。既存のロールセッションの失効は、長期キーの交換とは別の問題だ。
どれも目新しくない。地味だが、ありふれた部品でできた脅威には、これが釣り合う。1984年版にはタイムマシンと殺人マシンの工場が必要だった。2026年版に必要なのは、盗まれたキー、リトライループ、そしてエージェントが読むファイルを一度もレビューしていない組織が1つ。
未来は決まっていない。だが今この瞬間も、どこかのクラウドアカウントで、未来はどちらにせよツケを積み上げている。
運命は自分たちで切り開くもの。そして、アクセスと永続化を封じ込めるまでは、請求される以外に運命などない。
出典は2026年10月18日に確認。METRはベンチマークの証拠、AnthropicとSysdigはインシデント報告とコストシナリオ、Microsoftはメモリのセキュリティ研究を提供している。それらを組み合わせた脅威モデルと防御の優先順位は私の解釈であり、仮説上のシナリオは本文でその旨を示した。