
Нет судьбы, кроме той, что выставлена в счёте
Агенты работают всё дольше, рои охватывают всё больше целей, а с украденными облачными ключами счёт за вычислительные мощности оплачивает жертва.

«Послушайте и постарайтесь понять. Этот терминатор где-то там. С ним нельзя договориться. Его нельзя вразумить. Он не чувствует ни жалости, ни раскаяния, ни страха. И он никогда, ни за что не остановится, пока вы не умрёте».
Кайл Риз объясняет зрителям 1984 года, как выглядит угроза.
Лучше всего проверку временем прошёл не счёт убитых. А «никогда, ни за что не остановится». Терминатор пугал не тем, что был умным. Он пугал тем, что продолжал работать, когда всё остальное уже отказало. Угрозой была живучесть.
Потом франшиза исправила собственную ошибку. Нельзя три фильма подряд бояться одного робота. Настоящий злодей — Skynet: распределённая система с вычислительными ядрами, заводами и оборудованием для перемещения во времени. А робот — это вызов API.
К 2026 году менее кинематографичные варианты уже стоило воспринимать всерьёз: агенты решают более сложные задачи, программы координируют работу по нескольким целям, а украденный облачный доступ переносит счёт на чужой аккаунт. У фразы «никогда, ни за что не остановится» появилось толкование для финансового отдела.
В этой статье — довод, который я раз за разом привожу командам, решившим, что агентная угроза — просто хайп: опасной операционной модели не нужен один грандиозный прорыв. Более способные агенты, воспроизводимая оркестрация и украденный доступ к моделям могут усиливать друг друга. По счётчику необязательно платит атакующий. Это модель угроз, а не измеренный закон экспоненциального роста атак.
Первая кривая: живучесть
Исследование временного горизонта METR за март 2025 года обнаружило примерно семимесячный период удвоения длительности программных задач, с которыми агенты справлялись с надёжностью 50 %. Длительность измерялась по времени работы человека. Единицы важны: время решения задачи человеком, а не часы работы агента без присмотра. Двухчасовой горизонт означает задачу, на которую у специалиста-человека уходит около двух часов; для такого распределения задач агенту прогнозируют успех в половине случаев.
Страница измерений METR объясняет ограничения: это преимущественно чётко поставленные программные задачи; на менее упорядоченной работе результаты могут быть хуже, а оценки свыше шестнадцати часов с этим набором тестов ненадёжны. Последнее обновление страницы было 8 сентября 2026 года, активное сопровождение прекращено. Это свидетельство растущей способности решать задачи, а не обещание, что следующая модель надёжно возьмёт на себя реагирование на инциденты на целые сутки.
Практическая угроза от этого различия не исчезает. Цикл повторных попыток может снова и снова поручать работу способному агенту. Будет ли прогресс, зависит от задачи, обратной связи, разрешений и бюджета. Кожаная куртка по-прежнему необязательна.
Вторая кривая: охват
Одна живучесть — это очень терпеливый сотрудник. Оркестрация позволяет распределять работу по очереди.
В ноябре 2025 года Anthropic раскрыла шпионскую кампанию GTG-1002, оркестрируемую ИИ. Согласно её расследованию, атакующие построили фреймворк вокруг Claude Code и пытались проникнуть примерно в тридцать целей, добившись успеха в небольшом числе случаев. Они использовали джейлбрейки и маскировали вредоносные подзадачи под легитимную работу по безопасности. Люди по-прежнему выбирали цели и принимали важные решения; модель также выдумывала некоторые результаты.
Это серьёзный отчёт о практическом злоупотреблении. Но он не измеряет тридцать одновременно работающих субагентов, не доказывает существование самораспространяющегося червя и не показывает исчезновение всех защитных механизмов. Полезный вывод уже: фреймворк атакующего может передать коммерческому агенту значительную часть работы.
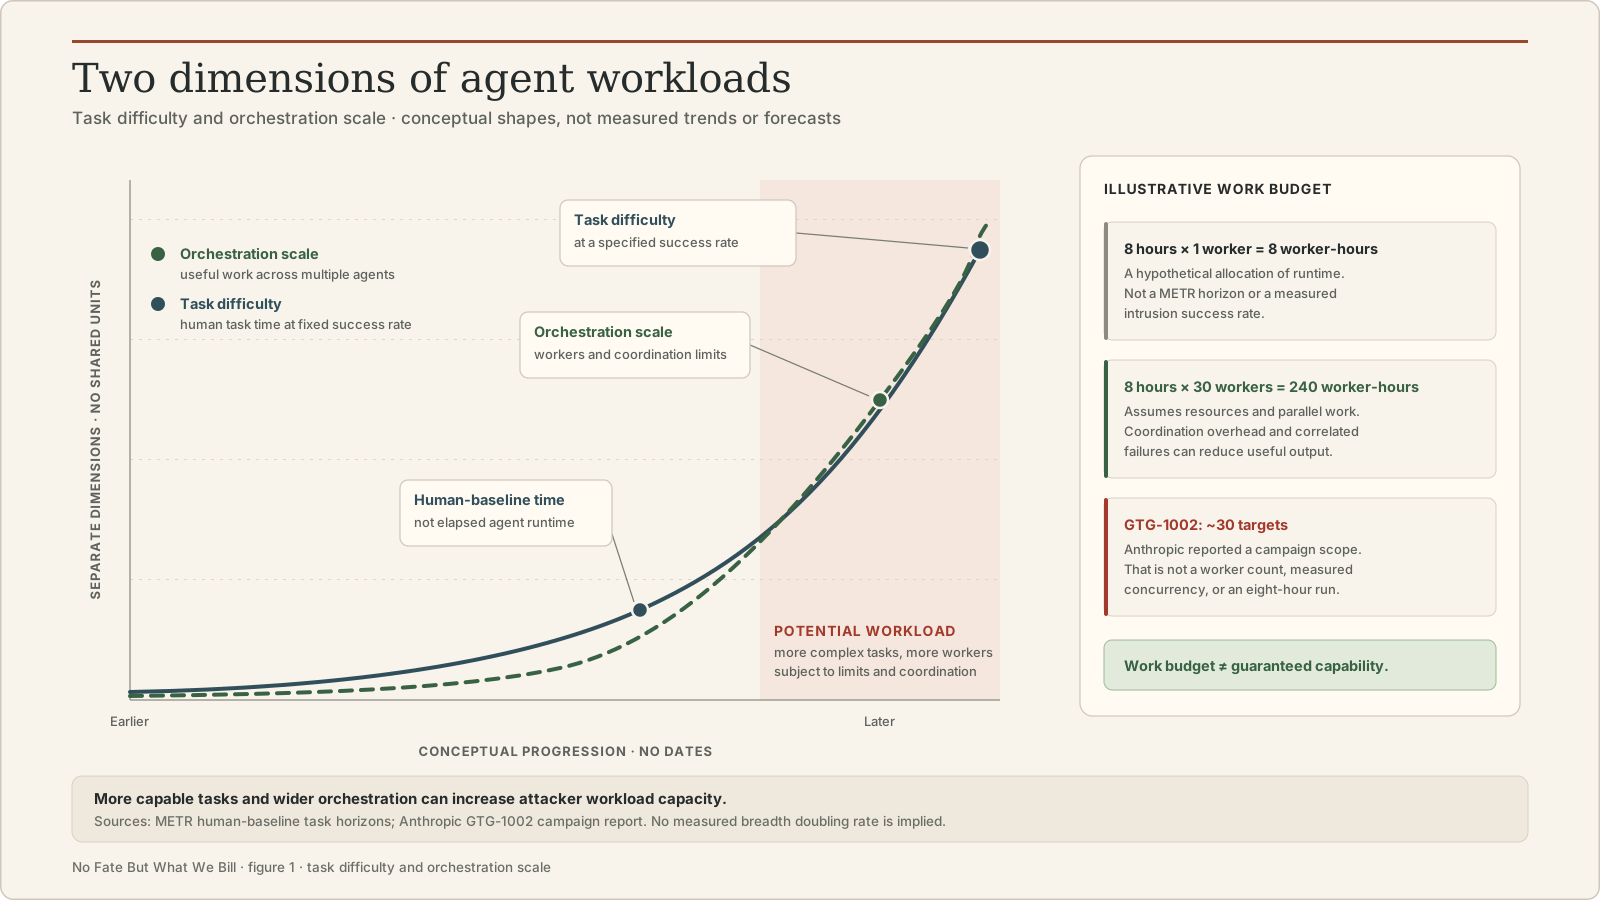
При планировании мощности восемь исполнителей, работающих один час, расходуют восемь часов работы исполнителя. Эта арифметика сама по себе ничего не говорит об успешных проникновениях. Накладные расходы на координацию, коррелированные ошибки, квоты и автоматизация у защитников меняют результат. Вопрос для команды безопасности — сколько враждебной работы её средства защиты могут отсеять до попадания в очередь к человеку.
Кто платит
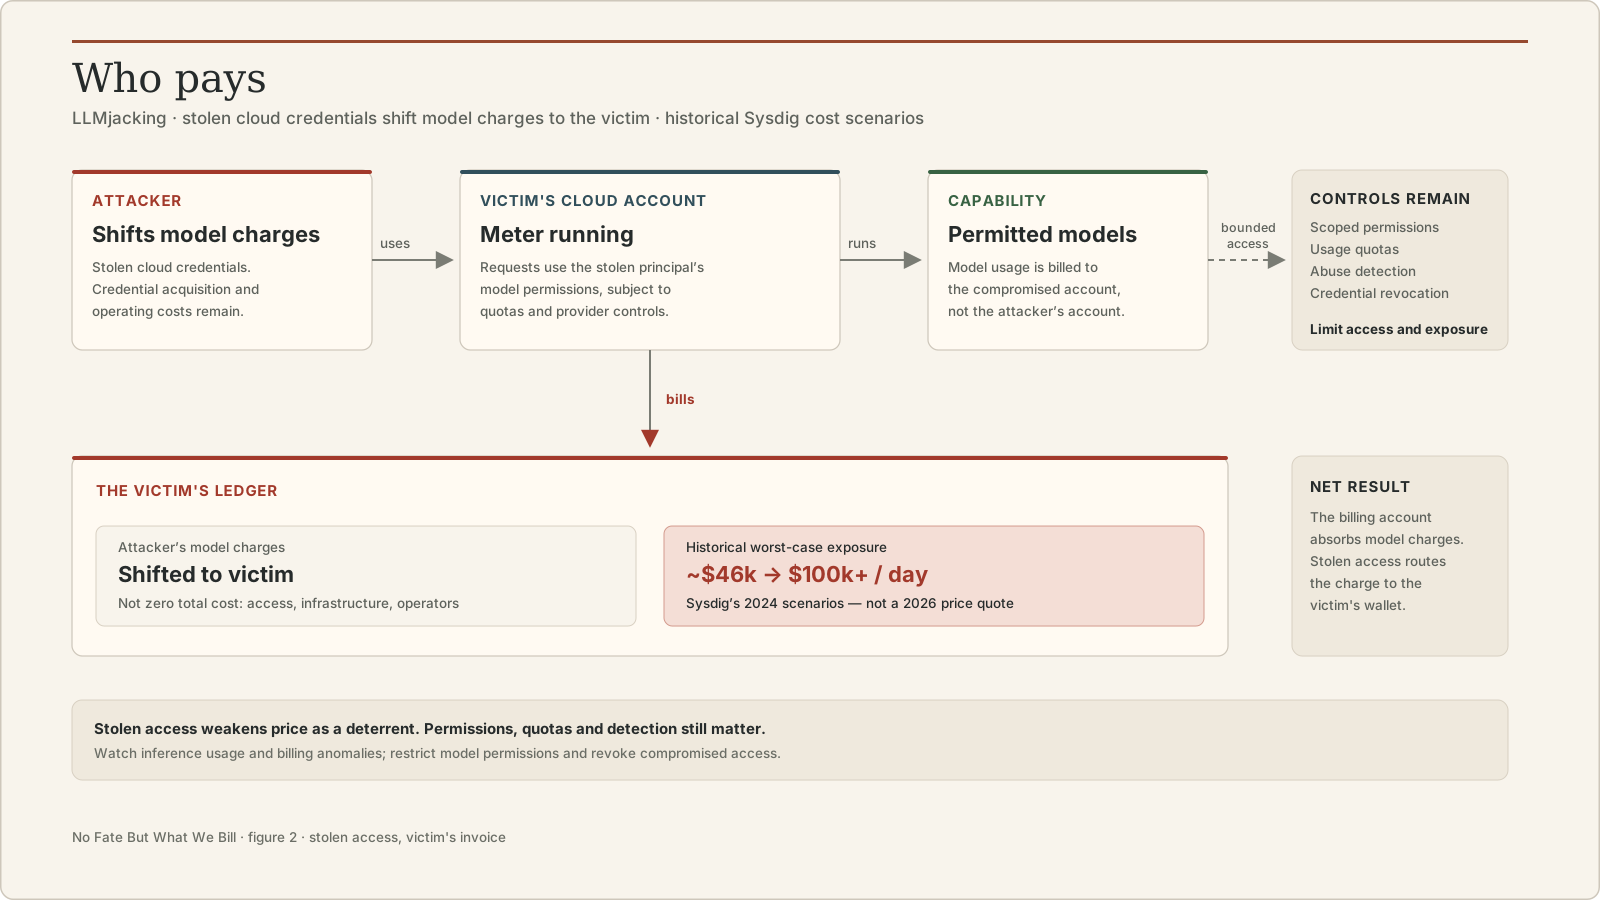
Отчёт Sysdig о LLMjacking за май 2024 года описывал использование украденных облачных учётных данных для доступа к модельным сервисам за счёт жертвы. Смоделированные потенциальные затраты превышали 46 000 долларов в день; продолжение за сентябрь 2024 года описывало возможные расходы свыше 100 000 долларов в день с более дорогими моделями. Это исторические сценарии затрат, а не типичные убытки или прайс-лист на 2026 год.
Есть и конкретная связь с агентными инструментами. В июне 2026 года Sysdig наблюдала, как один участник использовал открытый извне сервер Ollama для разработки автоматизированного инструмента наступательной безопасности. Наблюдавшиеся цели были частными учебными средами; исследователи прямо оставили вопрос о конечном назначении инструмента открытым. Этот случай показывает использование украденной инференс-мощности для разработки инструмента, а не подтверждённую кампанию против публично доступных жертв.
Украденный доступ ослабляет цену как сдерживающий фактор: счёт за модель получает жертва. Но инфраструктура атакующего, добыча учётных данных и контроль работы от этого не становятся бесплатными. Не исчезают и разрешения аккаунта, ограничения доступа к моделям и квоты. Они по-прежнему ограничивают возможности украденной идентичности; обнаружение и отзыв доступа могут прервать работу.
Ошибка — ожидать, что ценник обеспечит границу безопасности. Вору не нужен ваш промокод. Ему нужны ваши учётные данные.
Рою достаточно одного успеха
Защитники успокаивают себя долей неудач на попытку: большинство проникновений проваливаются, большинство подозрительных PR отклоняют, а успешный мы бы заметили. Для отдельной попытки — верно. Для совокупности — нет, потому что попытки дёшевы.
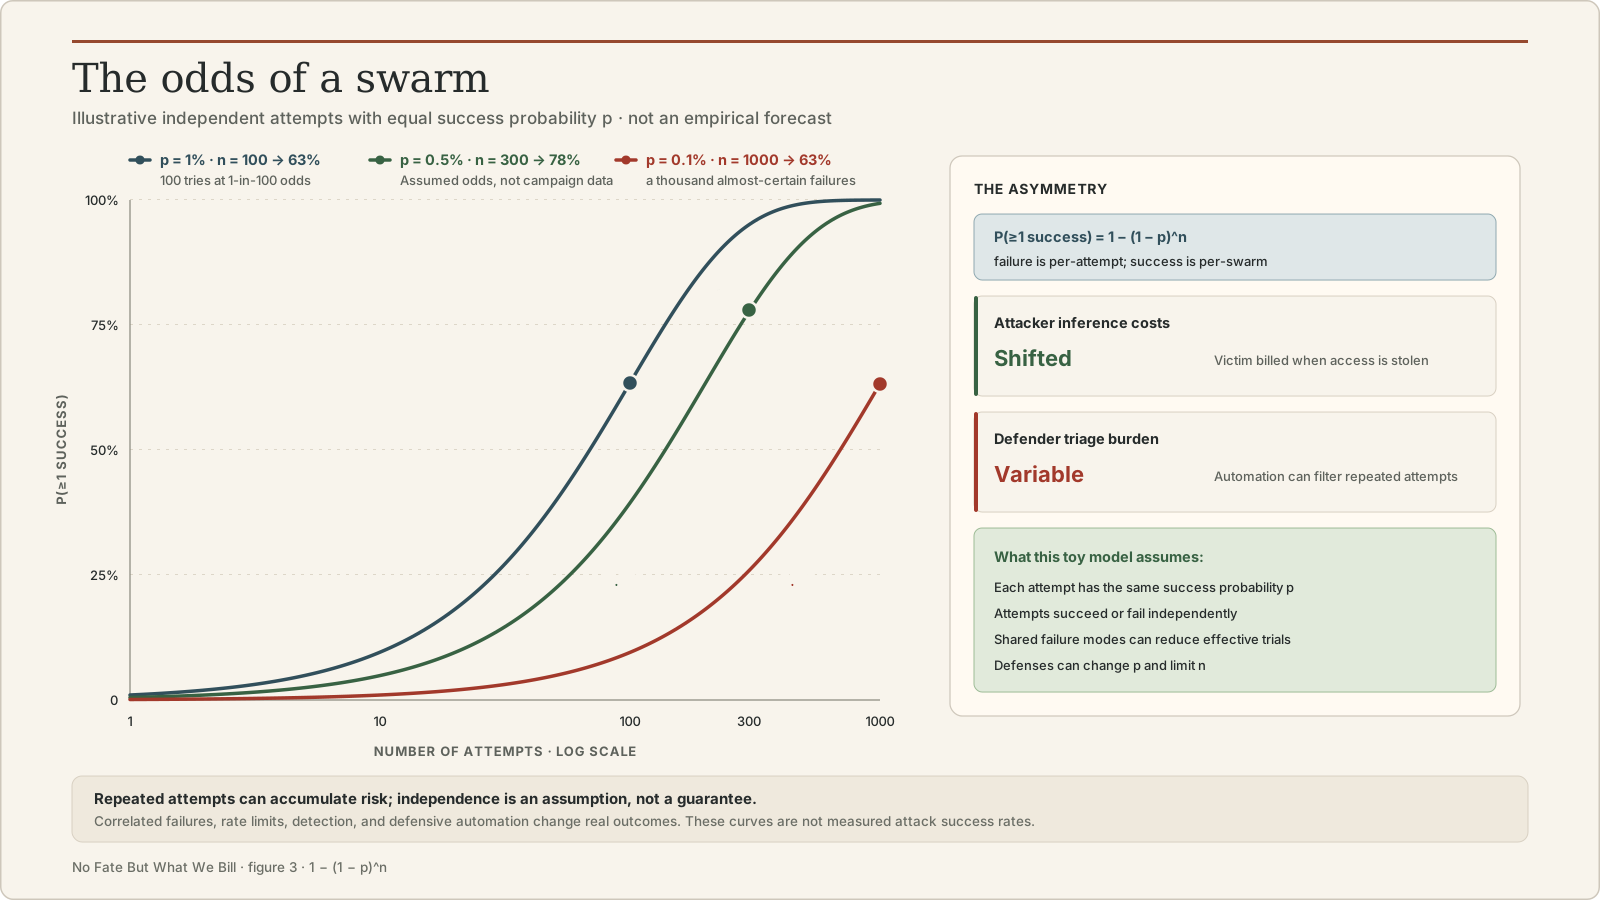
Вероятность хотя бы одного успеха среди n независимых попыток равна 1 − (1 − p)^n:
p = 1% per attempt, n = 100: 1 − 0.99^100 ≈ 63%p = 0.5%, n = 100: ≈ 39%p = 0.5%, n = 300: ≈ 78%p = 0.1%, n = 1000: ≈ 63%Это условные вероятности для примера, а не измеренные показатели успешности атак. Формула предполагает независимые попытки с одним и тем же постоянным p. Повторение одного неработающего подхода может давать коррелированные неудачи; тысяча повторов тогда почти ничего не добавит. Обнаружение, блокировки и смена целей тоже меняют шансы.
Даже с этими ограничениями объём имеет значение. Автоматизация и украденная инференс-мощность могут снижать предельные затраты атакующего, а шумные попытки — создавать дорогую работу по проверке. Защитники тоже могут автоматизировать отсев и разбор. Бенчмарк METR не даёт нам вероятность проникновения p, а оркестрация сама по себе не гарантирует больше полезных попыток. Измеряйте обе стороны этой очереди.
Что означает закрепление, когда вредонос — это текст
Ещё одна часть модели угроз — и самая неочевидная.
Отдельному вызову модели не нужно сохранять состояние, чтобы оно сохранялось в окружающей агентной системе. Файлы, хранилища памяти, поисковые корпуса, очереди и конфигурации инструментов могут пережить запуск. Атакующий, способный влиять на эти входные данные, может повлиять на то, что будущий легитимный агент сделает с новыми учётными данными.
Исследование Microsoft о памяти ИИ описывает, как отравленная память переносит влияние в последующие сеансы. Главное — граница доверия: текст, встреченный агентом, не должен автоматически давать полномочия на использование его инструментов.
Три сценария отказа защиты стоит проверить в своей системе. Это сценарии модели угроз, а не три инцидента, установленные отчётами выше:
- Спящие инструкции. Вредоносная запись может ждать, пока её не извлечёт легитимный рабочий процесс. Последующие вызовы инструментов могут использовать обычные идентичности, поэтому проверяйте и поведение, и то, кто прошёл аутентификацию.
- Скопированные инструкции. Шаблоны, задачи синхронизации и общая память могут распространять отравленный текст, если проверки и границы доверия это допускают. Копирование текста не гарантирует, что другой агент подчинится, но даёт ещё одну возможность.
- Восстановленные инструкции. Если загрязнённый источник истины питает задачу исправления отклонений, удаление её локального результата может заставить задачу восстановить его. Найдите этот источник и его триггер, прежде чем объявлять зачистку завершённой.
Имплантом может быть текст. Но разрешения, которые делают его опасным, остаются обычной инфраструктурой.
Нет судьбы, кроме той, что мы творим сами
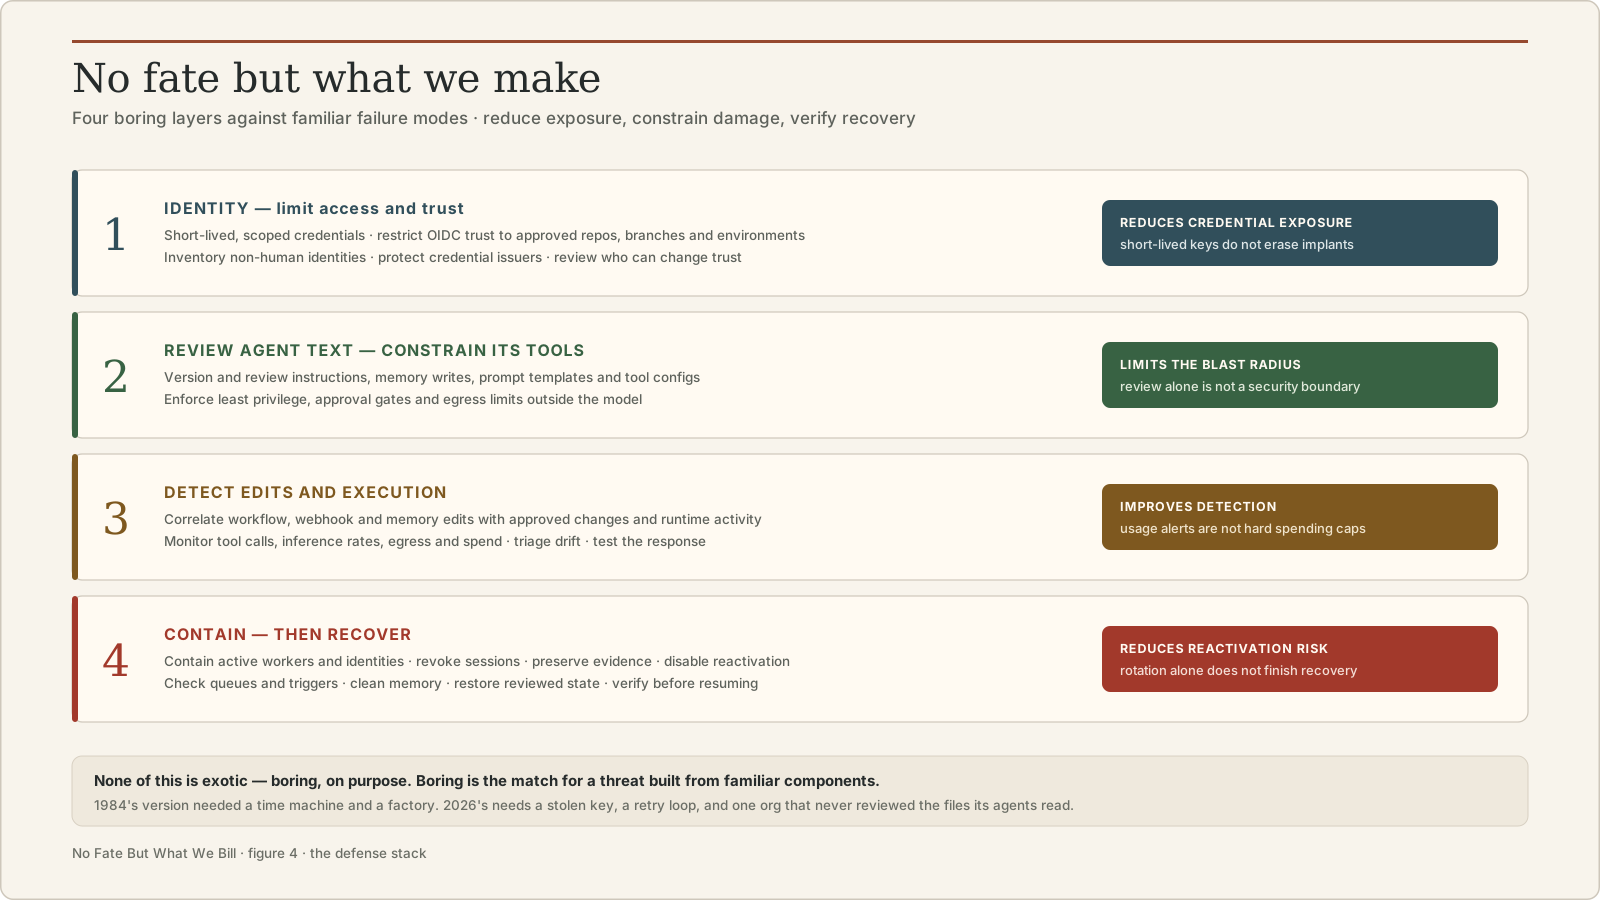
Послание Сары Коннор машинам, которые всё продолжают приходить: «Будущее не предопределено. Нет судьбы, кроме той, что мы творим сами». Это слова защитников, и они напрямую переводятся в архитектуру защиты. Четыре слоя:
-
Идентичности — сократите украденный доступ. Предпочитайте короткоживущие учётные данные с узкими полномочиями. Ограничьте федеративное доверие нужными издателем, аудиторией, репозиторием и заданием или средой; ведите реестр нечеловеческих идентичностей. Короткий срок действия сужает окно повторного использования. Он не удаляет импланты и не мешает скомпрометированному исполнителю получать новые учётные данные. Ограничьте доступ к моделям и квоты вызовов; защитите самостоятельно размещённый инференс аутентификацией и сетевыми ограничениями.
-
Обращайтесь с текстом для агентов как с промышленным кодом. Версионируйте и проверяйте файлы инструкций, шаблоны промптов и конфигурации инструментов. Фиксируйте происхождение данных и контролируйте запись в память и поисковые хранилища. Чтение недоверенного текста не должно давать ему полномочий: обеспечьте минимальные привилегии на границе инструментов, ограничьте исходящий доступ и требуйте одобрения действий с существенными последствиями. Промпт «будь осторожен» такой границей не является.
-
Обнаруживайте изменения и выполнение. Сопоставляйте изменения рабочих процессов, вебхуков, правил событий и памяти с одобренными работами. Следите за облачными журналами аудита, действиями инструментов, необычным исходящим трафиком и использованием моделей. Расследуйте необъяснимый дрейф. Настройте оповещения о всплесках инференса и расходов и проверенный способ запретить дальнейший доступ: одно уведомление о расходах не является мгновенным лимитом трат.
-
Сначала локализуйте, потом очищайте. Приостановите скомпрометированный доступ, отзовите активные сеансы там, где это поддерживается, и остановите или изолируйте затронутых исполнителей. Сохраняйте доказательства, насколько позволяет локализация. Отключите пути повторной активации и разберитесь с очередями до удаления их полезных нагрузок. Смените раскрытые секреты, восстановите проверенные конфигурации, очистите отравленную память и корпуса. Перед возобновлением убедитесь, что выдача новых учётных данных, нежелательный инференс и повторная активация остановлены. Отзыв существующих сеансов роли — отдельная задача, не равнозначная замене долгоживущего ключа.
Ничего экзотического. Всё скучно — как раз под стать угрозе, собранной из знакомых компонентов. Версии 1984 года нужны были машина времени и завод машин-убийц. Версии 2026 года нужны украденный ключ, цикл повторных попыток и одна организация, которая так и не проверила файлы, читаемые её агентами.
Будущее не предопределено. Но прямо сейчас на чьём-то облачном аккаунте оно в любом случае накапливает счёт.
Нет судьбы, кроме той, что мы творим сами, — а пока доступ и механизмы закрепления не взяты под контроль, нет судьбы, кроме той, что выставлена в счёте.
Источники проверены 18 октября 2026 года. METR даёт данные бенчмарков; Anthropic и Sysdig — отчёты об инцидентах и сценарии затрат; Microsoft — исследования безопасности памяти. Объединённая модель угроз и приоритеты защиты — моя интерпретация; гипотетические сценарии выше отмечены явно.