
אין גורל מלבד מה שאנו מחייבים
סוכנים עובדים יותר זמן, נחילים מתפרסים רחוק יותר, ומפתחות ענן גנובים מעבירים את חשבון ה-compute לקורבן.

“תקשיבו ותבינו. הטרמינטור הזה נמצא שם בחוץ. אי אפשר להתמקח איתו. אי אפשר לדבר איתו בהיגיון. הוא לא מרגיש רחמים, חרטה או פחד. והוא פשוט לא יעצור, לעולם, עד שתמותו.”
קייל ריס, מתדרך קהל ב־1984 על אופי האיום.
השורה שעמדה במבחן הזמן היא לא מניין ההרוגים. היא “פשוט לא יעצור”. הטרמינטור מעולם לא הפחיד כי הוא היה חכם. הוא הפחיד כי הוא המשיך לעבוד אחרי שכל השאר כשל. הסיבולת הייתה האיום.
ואז סדרת הסרטים תיקנה את הטעות של עצמה. אף אחד לא מבלה שלושה סרטים בפחד מרובוט אחד. סקיינט היא הנבל האמיתי: מערכת מבוזרת עם ליבות, מפעלים וציוד למסע בזמן. הרובוט הוא קריאת API.
עד 2026, כבר היה כדאי להתייחס ברצינות לגרסאות הפחות קולנועיות: סוכנים שמטפלים במשימות קשות יותר, תוכנה שמתאמת עבודה בין יעדים, וגישה גנובה לענן שמעבירה את החשבון למישהו אחר. ל״פשוט לא יעצור״ יש עכשיו גם פרשנות של מחלקת הכספים.
זה הטיעון שאני חוזר עליו בפני צוותים שהחליטו שהאיום מסוכנים הוא הייפ: מודל פעולה מסוכן לא דורש פריצת דרך מרהיבה אחת. סוכנים מוכשרים יותר, תזמור שניתן לחזור עליו וגישה גנובה למודלים יכולים לחזק זה את זה. מי שמשלם על המונה אינו בהכרח התוקף. זהו מודל איומים, לא חוק שנמדד על צמיחה מעריכית של מתקפות.
עקומה ראשונה: סיבולת
מחקר אופק הזמן של METR ממרץ 2025 מצא הכפלה בערך כל שבעה חודשים במשך האנושי של משימות תוכנה שסוכנים יכלו להשלים באמינות של 50%. היחידה חשובה: זמן העבודה של אדם, לא מספר השעות שסוכן פועל ללא השגחה. אופק של שעתיים פירושו משימה שלמומחה אנושי לוקחת כשעתיים, כאשר הסוכן צפוי להצליח במחצית המקרים בהתפלגות המשימות הזאת.
עמוד המדידה של METR מסביר את המגבלות: אלה בעיקר משימות תוכנה מוגדרות היטב, הביצועים בעבודה מבולגנת יותר עלולים להיות גרועים יותר, והערכות מעל שש־עשרה שעות אינן אמינות במאגר הזה. העמוד עודכן לאחרונה ב־8 בספטמבר 2026 ואינו מתוחזק עוד באופן פעיל. זו ראיה לשיפור ביכולת לבצע משימות, לא הבטחה שהמודל הבא ינהל לכם תגובה לאירוע במשך יום שלם באופן אמין.
החשש התפעולי נשאר גם אחרי ההבחנה הזאת. לולאת ניסיונות חוזרים יכולה להמשיך לבקש מסוכן מוכשר לעבוד. ההתקדמות תלויה במשימה, במשוב, בהרשאות ובתקציב. מעיל העור עדיין אופציונלי.
עקומה שנייה: רוחב
סיבולת לבדה היא עובד אחד סבלני מאוד. תזמור מאפשר לפזר את העבודה על פני תור.
בנובמבר 2025 חשפה Anthropic קמפיין ריגול מתוזמר בידי AI, בשם GTG-1002. לפי חקירתה, התוקפים בנו מסגרת סביב Claude Code וניסו לחדור לכשלושים יעדים, עם הצלחה במספר קטן של מקרים. הם השתמשו ב־jailbreaks והסוו משימות משנה זדוניות כעבודת אבטחה לגיטימית. בני אדם עדיין בחרו יעדים וקיבלו החלטות חשובות; המודל גם המציא חלק מהתוצאות.
זהו דיווח משמעותי על שימוש לרעה בפעילות אמיתית. הוא אינו מדידה של שלושים תת־סוכנים שפועלים בו־זמנית, הוכחה לתולעת שמתפשטת בעצמה, או ראיה לכך שכל מנגנוני הבטיחות נעלמו. הלקח המעשי מצומצם יותר: מסגרת של תוקף יכולה להאציל עבודה משמעותית לסוכן מסחרי.
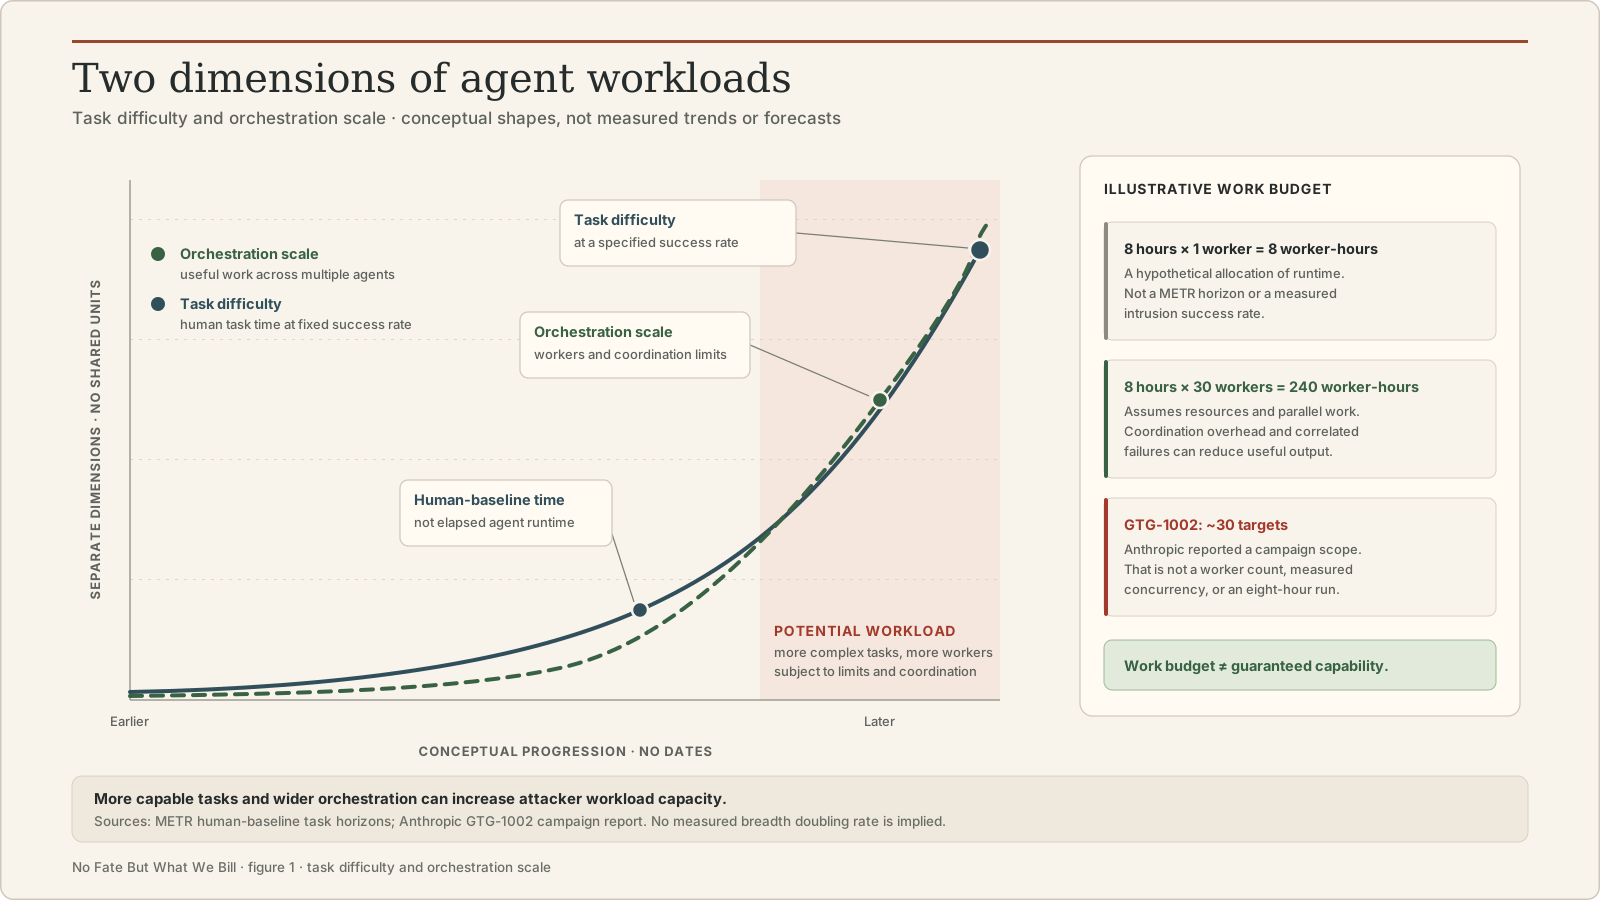
בתכנון קיבולת, שמונה workers שפועלים שעה צורכים שמונה שעות־worker. החשבון הזה כשלעצמו לא אומר דבר על חדירות מוצלחות. תקורת תיאום, טעויות מתואמות, מכסות ואוטומציה בצד המגן משנות את התוצאה. השאלה לצוות אבטחה היא כמה עבודה עוינת הבקרות שלו יכולות לדחות לפני שהיא מגיעה לתור של אדם.
מי משלם
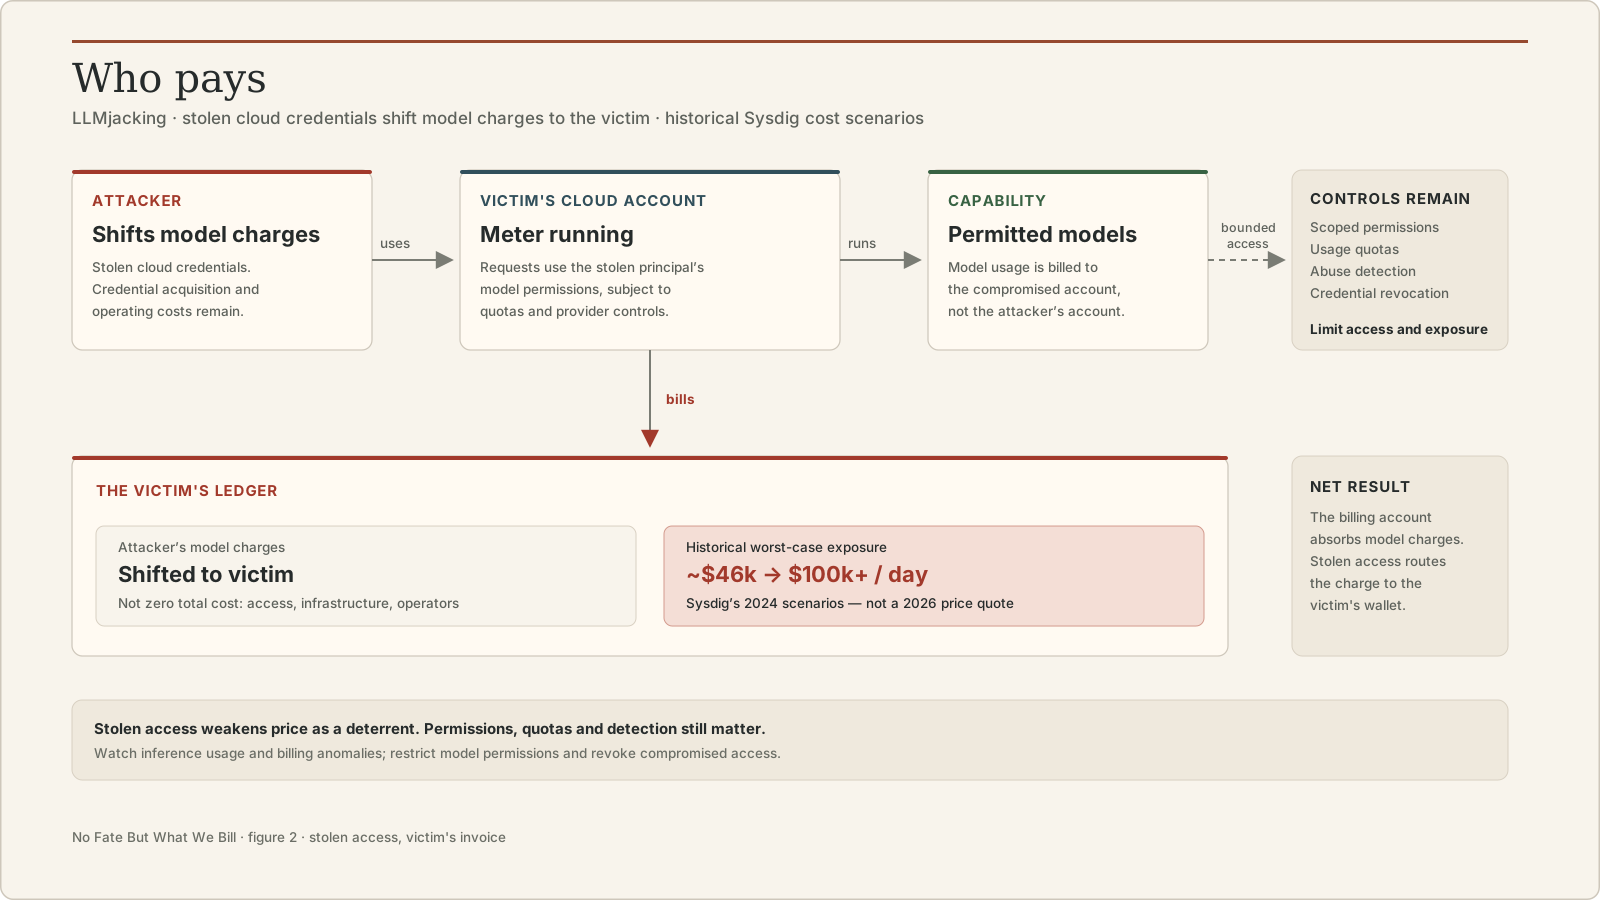
דוח ה־LLMjacking של Sysdig ממאי 2024 תיאר שימוש בפרטי גישה גנובים לענן כדי לגשת לשירותי מודלים על חשבון הקורבן. החשיפה הכספית שחושבה במודל עלתה על 46,000 דולר ליום; דוח המשך מספטמבר 2024 תיאר עלויות אפשריות של מעל 100,000 דולר ליום עם מודלים יקרים יותר. אלה תרחישי עלות היסטוריים, לא הפסדים טיפוסיים או הצעת מחיר ל־2026.
יש גם חיבור ממשי לכלי סוכנים. ביוני 2026, Sysdig צפתה בגורם שהשתמש בשרת Ollama חשוף לפיתוח כלי אבטחה התקפי אוטומטי. היעדים שנצפו היו סביבות תרגול פרטיות; החוקרים ציינו במפורש שהכוונה הסופית מאחורי הכלי לא הוכרעה. המקרה מדגים הסקה גנובה שתומכת בפיתוח כלי, לא קמפיין מאומת נגד קורבנות במרחב הציבורי.
גישה גנובה מחלישה את המחיר כגורם מרתיע: הקורבן מקבל את חיובי המודל. היא לא הופכת את התשתיות, השגת פרטי הגישה או הפיקוח של התוקף לחינם. היא גם לא עוקפת את הרשאות החשבון, מגבלות הגישה למודלים או המכסות. הבקרות האלה עדיין מגבילות את מה שהזהות הגנובה יכולה לעשות; זיהוי ושלילת גישה יכולים לקצר את הריצה.
הטעות היא לצפות שתג מחיר יאכוף גבול אבטחה. גנב לא צריך את קוד ההנחה שלכם. הוא צריך את פרטי הגישה שלכם.
הנחיל צריך להצליח רק פעם אחת
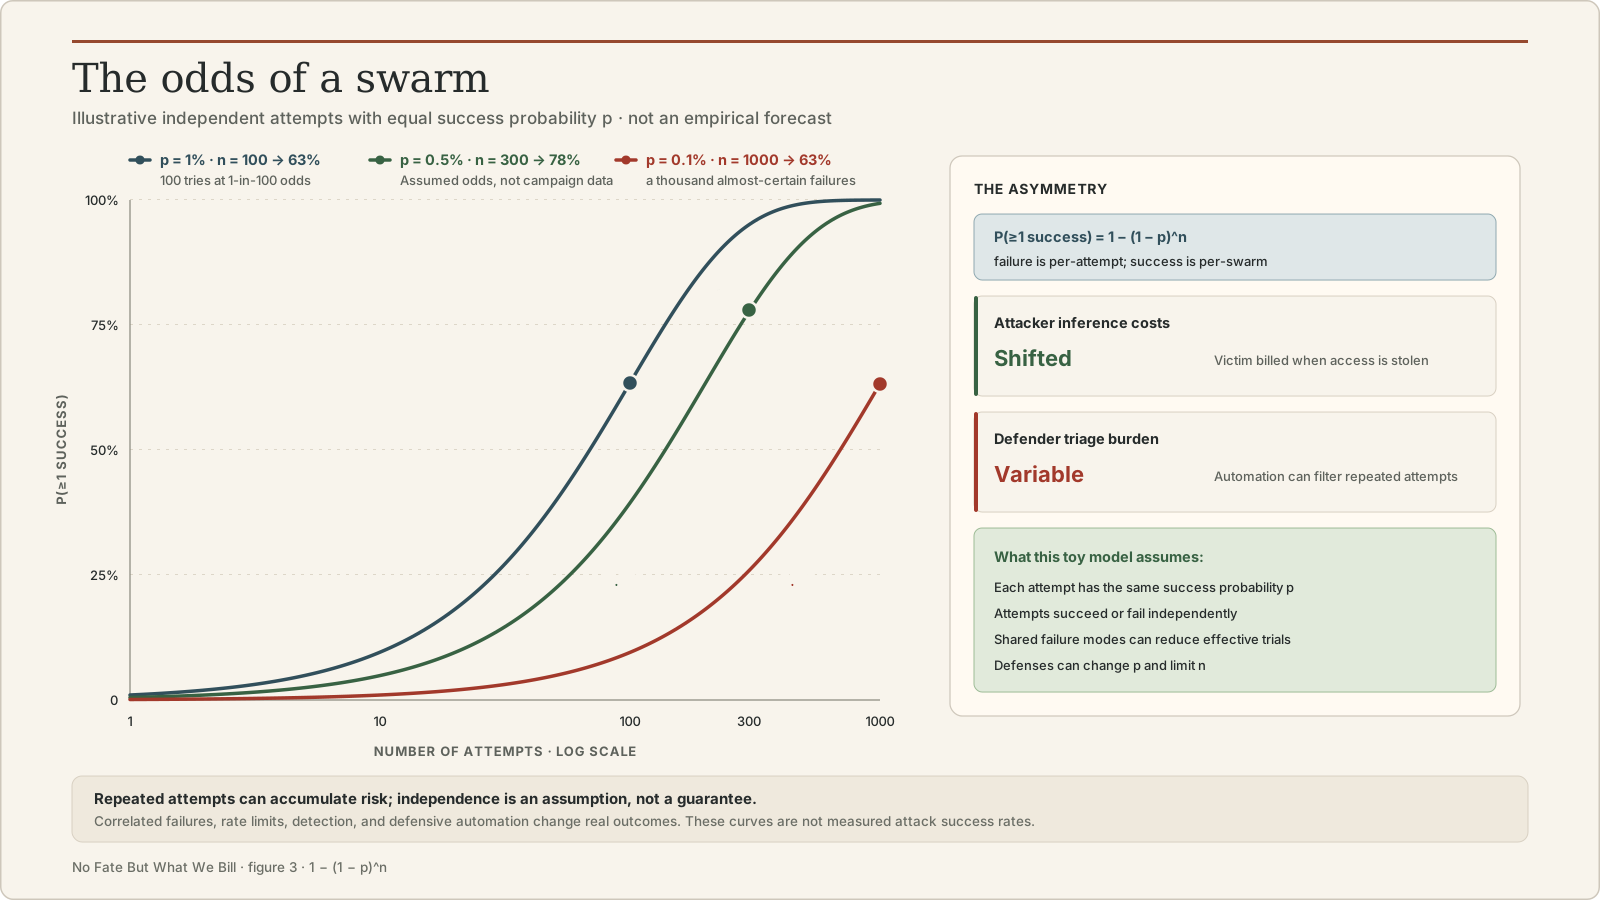
מגנים מתנחמים בשיעורי הכישלון של כל ניסיון: רוב ניסיונות החדירה נכשלים, רוב ה־PRs החשודים נדחים, ונתפוס את זה שיצליח. נכון לכל ניסיון בנפרד. לא נכון במצטבר, כי ניסיונות זולים.
ההסתברות שלפחות ניסיון אחד מתוך n ניסיונות בלתי תלויים יצליח היא 1 − (1 − p)^n:
p = 1% per attempt, n = 100: 1 − 0.99^100 ≈ 63%p = 0.5%, n = 100: ≈ 39%p = 0.5%, n = 300: ≈ 78%p = 0.1%, n = 1000: ≈ 63%אלה הסתברויות לדוגמה במודל פשטני, לא שיעורי הצלחה שנמדדו במתקפות. הנוסחה מניחה ניסיונות בלתי תלויים עם אותו p קבוע. חזרה על אותה שיטה שבורה עלולה לייצר כשלים מתואמים; אלף ניסיונות חוזרים עשויים להוסיף מעט מאוד. זיהוי, נעילות ושינוי יעדים משנים גם הם את הסיכויים.
גם תחת המגבלות האלה, לנפח יש משמעות. אוטומציה והסקה גנובה יכולות להפחית את העלות השולית לתוקף, בזמן שניסיונות רועשים יוצרים עבודת בדיקה יקרה. גם מגנים יכולים להפוך דחייה וטריאז׳ לאוטומטיים. הבנצ׳מרק של METR לא אומר לנו מהי הסתברות החדירה p, ותזמור לבדו לא מבטיח יותר ניסיונות מועילים. מדדו את שני צדי התור הזה.
מה פירוש התמדה כשהנוזקה היא טקסט
עוד חלק אחד במודל האיומים, והוא הכי פחות אינטואיטיבי.
קריאה בודדת למודל לא צריכה מצב מתמשך כדי שלמערכת הסוכנים שסביבה יהיה כזה. קבצים, מאגרי זיכרון, קורפוסים לאחזור, תורים והגדרות כלים יכולים לשרוד מעבר לריצה. תוקף שיכול להשפיע על הקלטים האלה עשוי להשפיע על מה שסוכן לגיטימי עתידי יעשה עם פרטי גישה חדשים.
המחקר של Microsoft על זיכרון AI מתאר איך זיכרונות מורעלים יכולים לשאת השפעה לסשנים מאוחרים יותר. גבול האמון הוא העיקר: טקסט שסוכן פוגש לא אמור להפוך אוטומטית לסמכות להשתמש בכליו.
כדאי לבדוק שלושה אופני כשל במערכת שלכם. אלה תרחישים במודל איומים, לא שלושה אירועים שהוכחו בדוחות שלעיל:
- הוראות רדומות. רשומה זדונית יכולה להמתין עד שתהליך לגיטימי יאחזר אותה. קריאות הכלים שנוצרות עשויות להשתמש בזהויות רגילות, ולכן צריך לבדוק התנהגות לצד זהות הגורם שעבר אימות.
- הוראות מועתקות. תבניות, משימות סנכרון וזיכרון משותף יכולים להפיץ טקסט מורעל אם מנגנוני הבדיקה וגבולות האמון מאפשרים זאת. העתקת טקסט לא מבטיחה שסוכן אחר יציית לו, אבל יוצרת הזדמנות נוספת.
- הוראות משוחזרות. אם מקור אמת מזוהם מזין משימת תיקון, מחיקת הפלט המקומי שלו יכולה לגרום למשימה לשחזר אותו. מצאו את המקור ואת הטריגר שלו לפני שתכריזו שהניקוי הושלם.
השתל יכול להיות טקסט. ההרשאות שהופכות אותו למסוכן הן עדיין תשתית רגילה.
אין גורל מלבד מה שאנחנו יוצרים
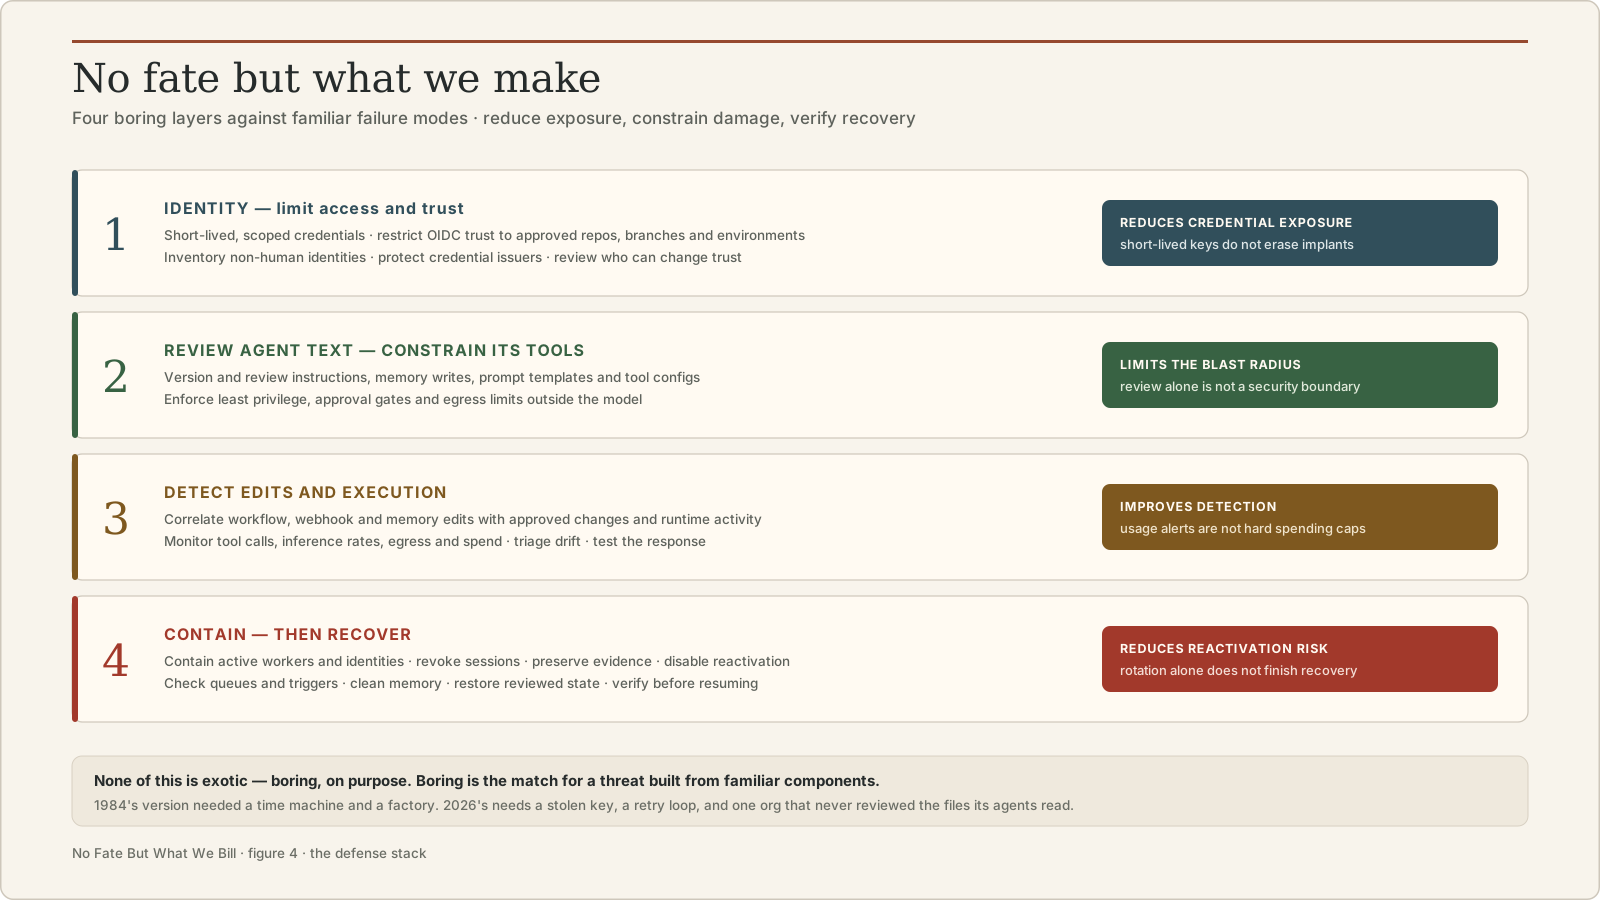
המסר של שרה קונור, שמועבר למכונות שממשיכות להגיע: ״העתיד לא נקבע. אין גורל מלבד מה שאנחנו יוצרים.״ זו השורה של המגנים, והיא מתורגמת ישירות לארכיטקטורת הגנה. ארבע שכבות:
-
זהות — צמצמו את הגישה הגנובה. העדיפו פרטי גישה קצרי חיים ובעלי הרשאות צרות. הגבילו אמון בפדרציה למנפיק, ל־audience, למאגר ולמשימה או לסביבה המיועדים; נהלו מלאי של זהויות לא־אנושיות. תוקף קצר מקטין את חלון השימוש החוזר. הוא אינו מסיר שתלים ואינו מונע מ־runner שנפרץ להשיג פרטי גישה חדשים. הגבילו גישה למודלים ומכסות קריאה, והשאירו שירותי הסקה באירוח עצמי מאחורי אימות ובקרות רשת.
-
התייחסו לטקסט של סוכנים כאל קוד ייצור. נהלו גרסאות ובדקו קובצי הוראות, תבניות פרומפט והגדרות כלים. תעדו מקור ושלטו בכתיבה לזיכרון ולמאגרי אחזור. קריאת טקסט לא מהימן לא צריכה להעניק לו סמכות: אכפו הרשאות מינימליות בגבול הכלי, הגבילו גישה החוצה ודרשו אישור לפעולות משמעותיות. פרומפט שאומר לסוכן להיזהר אינו הגבול הזה.
-
זהו שינויים וביצוע. קשרו שינויים בתהליכים, webhooks, כללי אירועים וזיכרון לעבודה שאושרה. שמרו על נראות של יומני ביקורת בענן, פעילות כלים, תעבורה חריגה החוצה ושימוש במודלים. חקרו סטייה לא מוסברת. התריעו על קפיצות בהסקה ובהוצאות, עם דרך בדוקה לחסום גישה נוספת; התראת חיוב לבדה אינה תקרת הוצאה מיידית.
-
בלמו, ואז נקו. השעו גישה שנפרצה, שללו סשנים פעילים כשיש תמיכה בכך, ועצרו או בודדו workers שנפגעו. שמרו ראיות ככל שהבלימה מאפשרת. השביתו נתיבי הפעלה מחדש ויישבו את מצב התורים לפני הסרת המטענים שלהם. החליפו סודות שנחשפו, שחזרו הגדרות שנבדקו ותקנו זיכרון וקורפוסים שהורעלו. לפני החזרה לעבודה, ודאו שהנפקת פרטי גישה חדשים, הסקה לא רצויה והפעלה מחדש נעצרו. שלילת סשנים קיימים של תפקיד היא עניין נפרד מהחלפת מפתח ארוך־חיים.
שום דבר כאן לא אקזוטי. זה משעמם, וזו התשובה המתאימה לאיום שבנוי מרכיבים מוכרים. גרסת 1984 דרשה מכונת זמן ומפעל למכונות הרג. גרסת 2026 דורשת מפתח גנוב, לולאת ניסיונות חוזרים וארגון אחד שמעולם לא בדק את הקבצים שהסוכנים שלו קוראים.
העתיד לא נקבע. אבל כרגע, בחשבון הענן של מישהו, העתיד צובר חיובים בכל מקרה.
אין גורל מלבד מה שאנחנו יוצרים — ועד שנבלום את הגישה ואת יכולת ההתמדה, אין גורל מלבד מה שאנו מחייבים.
המקורות נבדקו ב־18 באוקטובר 2026. METR מספקת ראיות מבנצ׳מרקים; Anthropic ו־Sysdig מספקות דוחות אירועים ותרחישי עלות; Microsoft מספקת מחקר על אבטחת זיכרון. מודל האיומים המשולב וסדרי העדיפויות ההגנתיים הם הפרשנות שלי, ותרחישים היפותטיים סומנו לעיל.