
किस्मत वही, जिसका बिल हम बनाएँ
एजेंट अधिक देर तक काम करते रहते हैं, उनके झुंड का दायरा फैलता जाता है, और चोरी हुई क्लाउड कुंजियों से कंप्यूटिंग का बिल पीड़ित के खाते में जाता है।

“सुनिए और समझिए। वह टर्मिनेटर बाहर मौजूद है। उससे सौदा नहीं किया जा सकता। उसे तर्क देकर मनाया नहीं जा सकता। उसे न दया आती है, न पछतावा, न डर। और जब तक आप मर नहीं जाते, वह किसी भी हालत में नहीं रुकेगा। कभी नहीं।”
काइल रीस, 1984 के दर्शकों को खतरे का स्वरूप समझाते हुए।
इस संवाद में आज भी सटीक बैठने वाली बात हत्याओं की गिनती नहीं है। वह है, “किसी भी हालत में नहीं रुकेगा।” टर्मिनेटर कभी इसलिए डरावना नहीं था कि वह बुद्धिमान था। वह इसलिए डरावना था कि बाकी सब नाकाम हो जाने के बाद भी वह काम करता रहता था। खतरा उसकी लगातार काम करते रहने की क्षमता थी।
फिर फ़िल्म शृंखला ने अपनी ही गलती सुधार ली। कोई एक रोबोट से डरते हुए तीन फ़िल्में नहीं देखता। असली खलनायक Skynet है: कोर, कारखानों और समय में आगे-पीछे भेजने वाले उपकरणों से लैस एक वितरित प्रणाली। रोबोट तो बस एक API कॉल है।
2026 आते-आते, कम फ़िल्मी रूपों को भी गंभीरता से लेना ज़रूरी हो गया था: कठिन काम संभालते एजेंट, अलग-अलग लक्ष्यों पर काम का समन्वय करता सॉफ़्टवेयर, और चोरी किया हुआ क्लाउड एक्सेस जो बिल किसी और के खाते में डाल देता है। अब “किसी भी हालत में नहीं रुकेगा” का एक अर्थ वित्त विभाग भी समझता है।
जिन टीमों ने मान लिया है कि एजेंटों का खतरा सिर्फ़ बढ़ा-चढ़ाकर बताया जा रहा है, उनसे मैं यही कहता रहता हूँ: खतरनाक संचालन मॉडल के लिए किसी एक शानदार तकनीकी छलाँग की ज़रूरत नहीं है। अधिक सक्षम एजेंट, बार-बार इस्तेमाल किया जा सकने वाला समन्वय, और मॉडल तक चोरी किया हुआ एक्सेस एक-दूसरे को मज़बूत कर सकते हैं। मीटर का बिल भरने वाला ज़रूरी नहीं कि हमलावर ही हो। यह खतरे का मॉडल है, हमलों की घातीय वृद्धि का मापा हुआ नियम नहीं।
पहला वक्र: लगातार काम करने की क्षमता
मार्च 2025 के METR टाइम-होराइज़न अध्ययन में पाया गया कि जिन सॉफ़्टवेयर कार्यों को एजेंट 50% विश्वसनीयता से पूरा कर सकते थे, उन्हें इंसानों द्वारा पूरा करने में लगने वाला समय लगभग हर सात महीने में दोगुना हो रहा था। इकाई मायने रखती है: इंसान को काम करने में लगने वाला समय, न कि एजेंट के बिना निगरानी चलने के घंटे। दो घंटे के होराइज़न का मतलब ऐसा काम है जिसे मानव विशेषज्ञ लगभग दो घंटे में करता है, और उस कार्य-वितरण में एजेंट के आधी बार सफल होने का अनुमान है।
METR का मापन पृष्ठ सीमाएँ भी बताता है: ये अधिकतर स्पष्ट रूप से परिभाषित सॉफ़्टवेयर कार्य हैं, अधिक उलझे हुए काम में प्रदर्शन खराब हो सकता है, और इस कार्य-समूह से सोलह घंटे से ऊपर के अनुमान भरोसेमंद नहीं हैं। पृष्ठ आखिरी बार 8 सितंबर 2026 को अपडेट हुआ था और अब उसका सक्रिय रखरखाव नहीं हो रहा। यह कार्य-क्षमता बढ़ने का प्रमाण है, यह वादा नहीं कि अगला मॉडल पूरे दिन आपकी घटना-प्रतिक्रिया भरोसेमंद ढंग से संभाल लेगा।
इस अंतर के बावजूद संचालन संबंधी चिंता बनी रहती है। रीट्राई लूप किसी सक्षम एजेंट से बार-बार काम करने को कह सकता है। प्रगति होगी या नहीं, यह काम, फ़ीडबैक, अनुमतियों और बजट पर निर्भर है। चमड़े की जैकेट अब भी वैकल्पिक है।
दूसरा वक्र: फैलाव
लगातार काम करने की क्षमता अकेले हो तो वह एक बहुत धैर्यवान कर्मचारी जैसी है। समन्वय काम को पूरी कतार में फैलने देता है।
नवंबर 2025 में Anthropic ने AI द्वारा समन्वित जासूसी अभियान GTG-1002 का खुलासा किया। उसकी जाँच के अनुसार, हमलावरों ने Claude Code के इर्द-गिर्द एक फ़्रेमवर्क बनाया और लगभग तीस लक्ष्यों में घुसपैठ की कोशिश की, जिसमें कुछ ही मामलों में सफलता मिली। उन्होंने जेलब्रेक इस्तेमाल किए और दुर्भावनापूर्ण उपकार्यों को वैध सुरक्षा कार्य का रूप दिया। लक्ष्य चुनना और अहम फ़ैसले लेना अब भी इंसानों के हाथ में था; मॉडल ने कुछ नतीजे गढ़े भी।
यह वास्तविक संचालन में दुरुपयोग की गंभीर रिपोर्ट है। यह एक साथ तीस उप-एजेंट चलने का मापन नहीं, अपने-आप फैलने वाले वर्म का प्रमाण नहीं, और हर सुरक्षा नियंत्रण गायब होने का सबूत भी नहीं। उपयोगी सीख इससे सीमित है: हमलावर का फ़्रेमवर्क काफ़ी काम किसी व्यावसायिक एजेंट को सौंप सकता है।
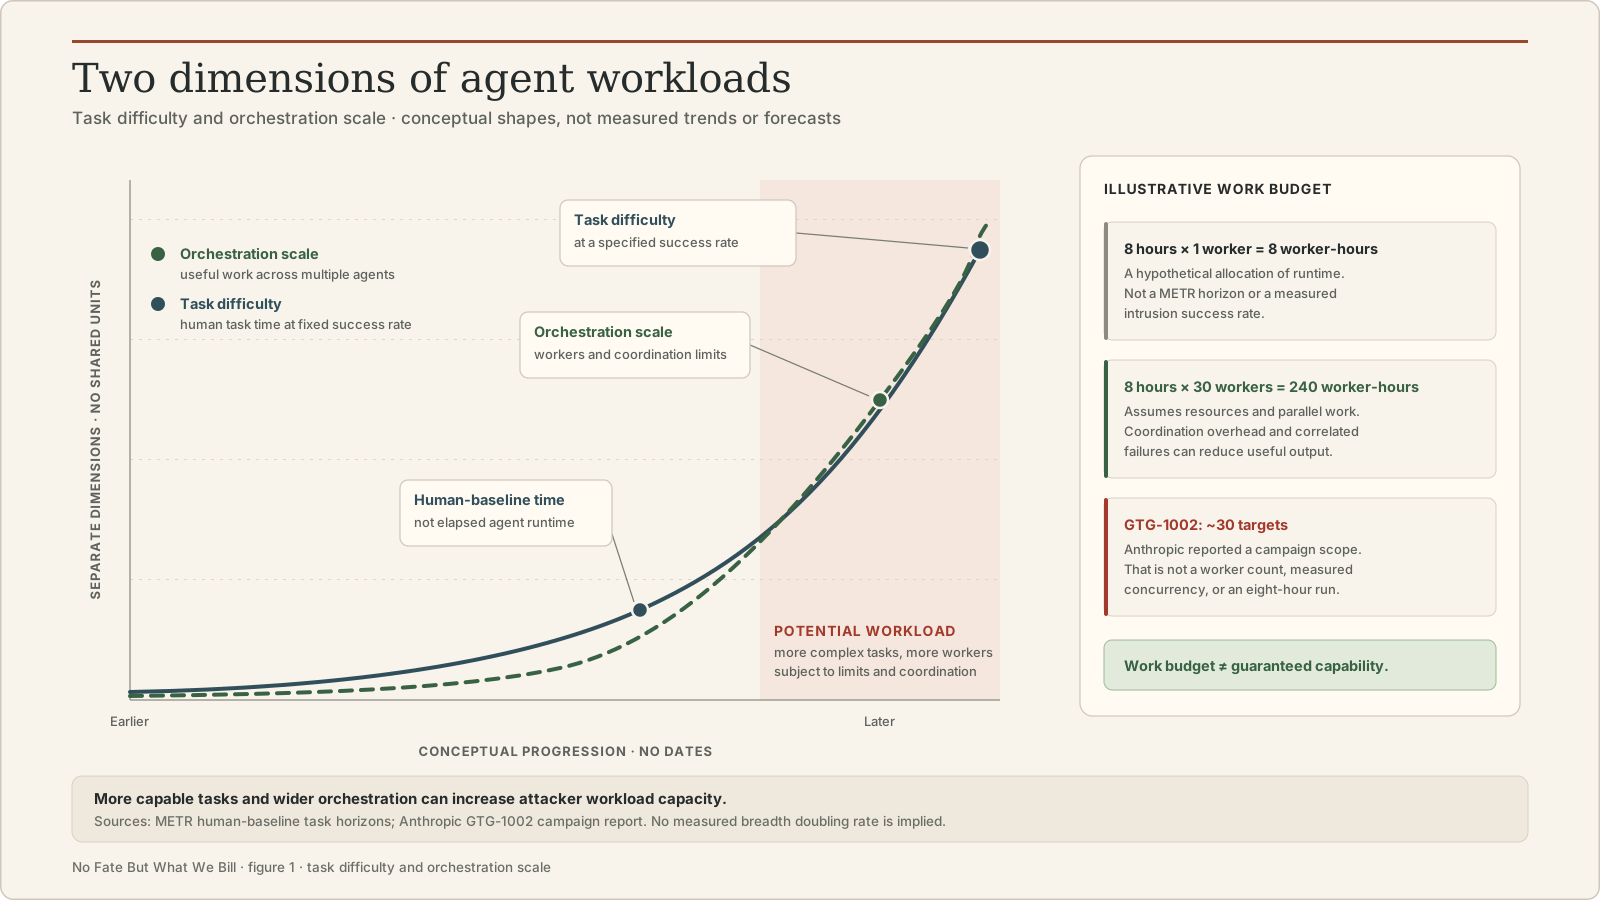
क्षमता-योजना में, एक घंटे तक चलने वाले आठ वर्कर आठ वर्कर-घंटे खर्च करते हैं। यह गणित अपने-आप सफल घुसपैठ के बारे में कुछ नहीं बताता। समन्वय का अतिरिक्त खर्च, परस्पर जुड़ी गलतियाँ, कोटा और रक्षकों का ऑटोमेशन नतीजे बदलते हैं। सुरक्षा टीम का सवाल यह है कि उसके नियंत्रण कितना शत्रुतापूर्ण काम इंसान की कतार में पहुँचने से पहले अस्वीकार कर सकते हैं।
बिल कौन भरता है
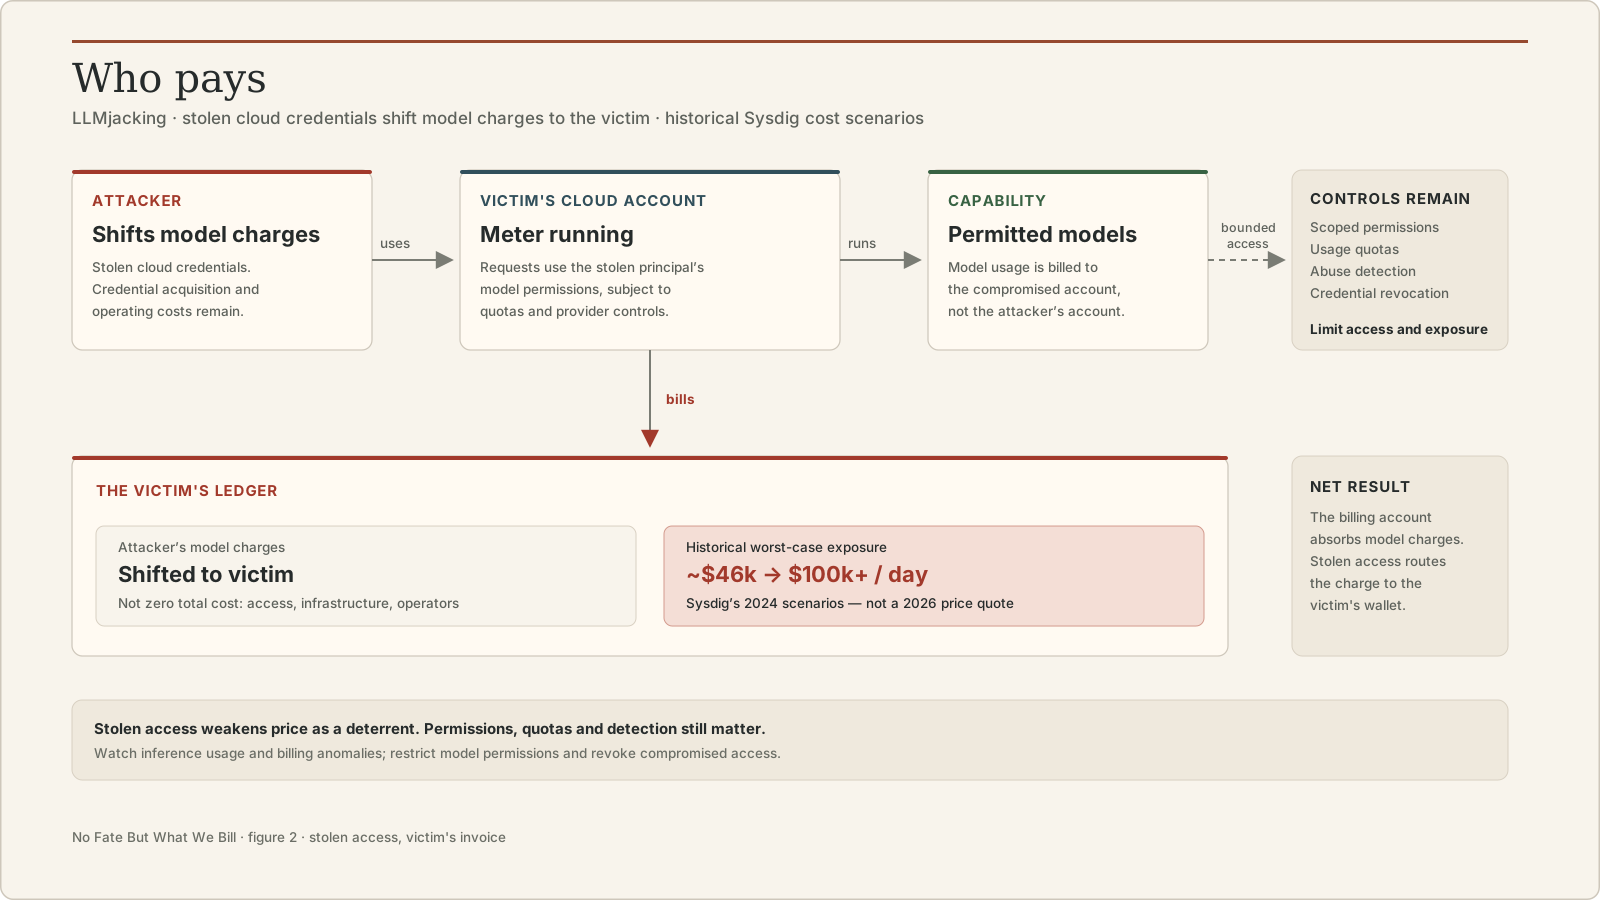
मई 2024 की Sysdig की LLMjacking रिपोर्ट ने बताया कि चोरी हुए क्लाउड क्रेडेंशियल्स का इस्तेमाल पीड़ित के खर्च पर मॉडल सेवाओं तक पहुँचने में किया गया। उसके मॉडल में संभावित वित्तीय नुकसान प्रतिदिन 46,000 डॉलर से अधिक था; सितंबर 2024 की अगली रिपोर्ट ने महँगे मॉडलों के साथ प्रतिदिन 100,000 डॉलर से अधिक की संभावित लागत बताई। ये ऐतिहासिक लागत-परिदृश्य हैं, सामान्य नुकसान या 2026 की कीमत का अनुमान नहीं।
एजेंट टूलिंग से इसका ठोस संबंध भी है। जून 2026 में Sysdig ने देखा कि एक व्यक्ति खुले पड़े Ollama सर्वर से स्वचालित आक्रामक सुरक्षा टूल बना रहा था। देखे गए लक्ष्य निजी अभ्यास परिवेश थे; शोधकर्ताओं ने स्पष्ट किया कि टूल का अंतिम इरादा अनिर्णीत था। यह मामला दिखाता है कि चोरी की इन्फ़रेंस क्षमता टूल बनाने में मदद कर रही थी, सार्वजनिक परिवेश में पीड़ितों के खिलाफ़ किसी पुष्ट अभियान को नहीं।
चोरी का एक्सेस कीमत की रोकने वाली भूमिका कमज़ोर करता है: मॉडल का शुल्क पीड़ित को मिलता है। इससे हमलावर का बुनियादी ढाँचा, क्रेडेंशियल हासिल करना या निगरानी मुफ़्त नहीं हो जाती। न ही इससे खाते की अनुमतियाँ, मॉडल एक्सेस की पाबंदियाँ या कोटा बाइपास होते हैं। वे नियंत्रण अब भी सीमित करते हैं कि चोरी की पहचान क्या कर सकती है; पहचान लेना और एक्सेस रद्द करना रन को बीच में रोक सकता है।
गलती यह उम्मीद करना है कि कीमत का टैग सुरक्षा-सीमा लागू करेगा। चोर को आपका डिस्काउंट कोड नहीं चाहिए। उसे आपके क्रेडेंशियल्स चाहिए।
झुंड को बस एक बार सही होना है
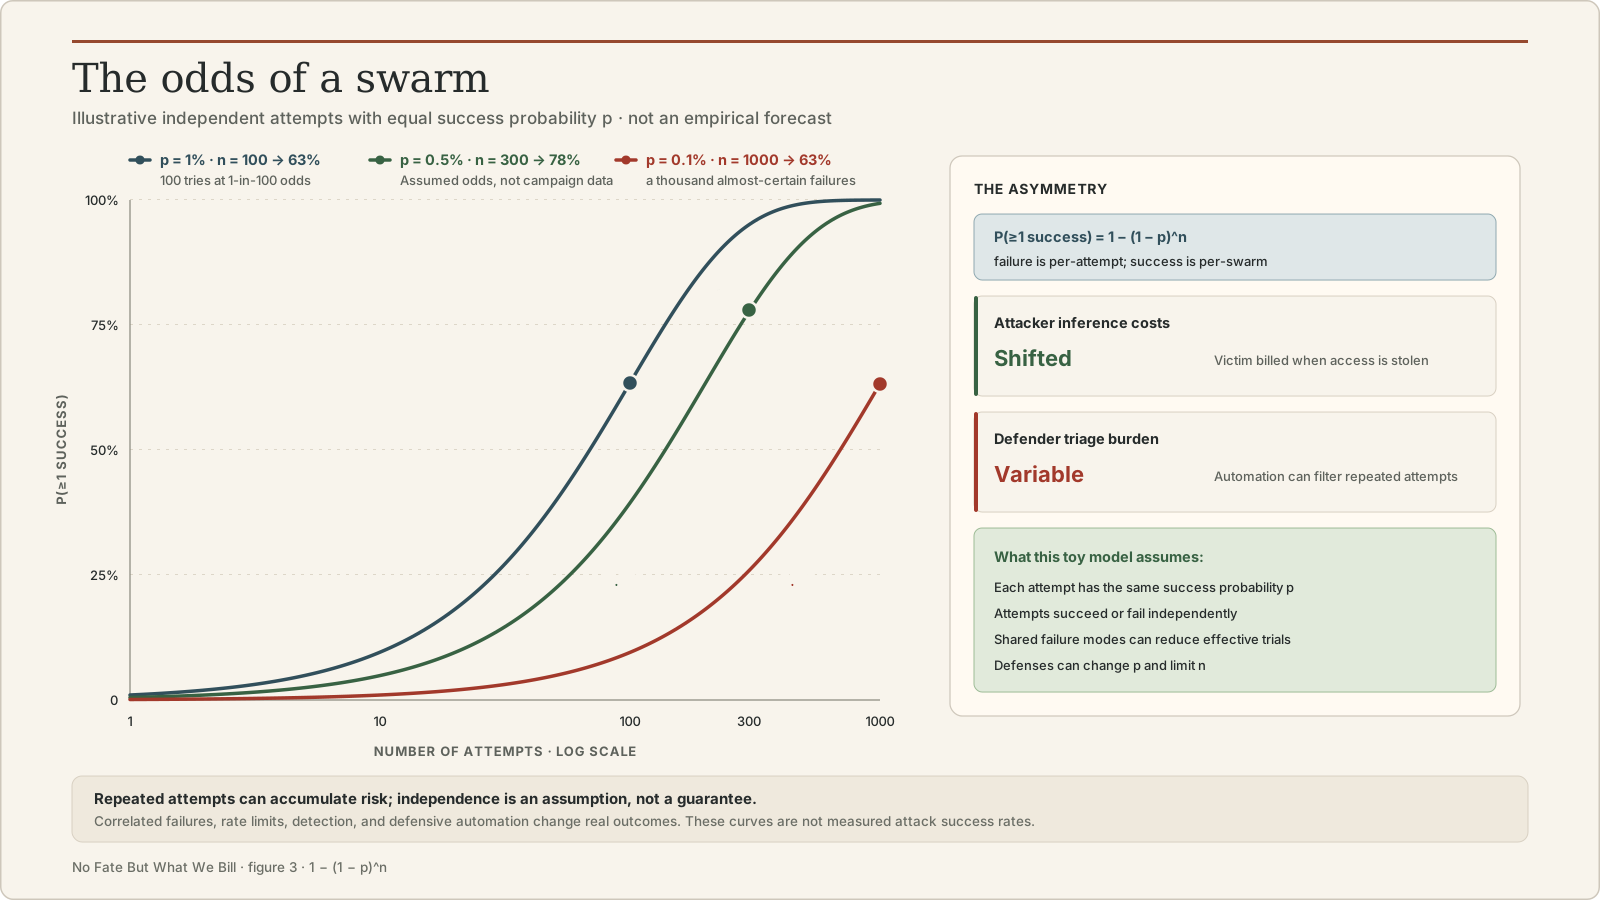
रक्षक हर कोशिश की विफलता दर से खुद को तसल्ली देते हैं: अधिकतर घुसपैठ की कोशिशें विफल होती हैं, अधिकतर संदिग्ध PR खारिज होते हैं, और जो सफल होगा उसे हम पकड़ लेंगे। हर कोशिश के लिए सही। कुल मिलाकर गलत, क्योंकि कोशिशें सस्ती हैं।
n स्वतंत्र कोशिशों में कम-से-कम एक के सफल होने की संभावना है 1 − (1 − p)^n:
p = 1% per attempt, n = 100: 1 − 0.99^100 ≈ 63%p = 0.5%, n = 100: ≈ 39%p = 0.5%, n = 300: ≈ 78%p = 0.1%, n = 1000: ≈ 63%ये समझाने के लिए सरल मॉडल की संभावनाएँ हैं, हमलों की मापी हुई सफलता दर नहीं। सूत्र मानता है कि कोशिशें स्वतंत्र हैं और हर बार वही स्थिर p है। एक ही बेकार तरीका दोहराने से विफलताएँ आपस में जुड़ी हो सकती हैं; हज़ार रीट्राई भी बहुत कम फ़र्क डालें। पहचान, लॉकआउट और लक्ष्य बदलने से भी संभावनाएँ बदलती हैं।
इन सीमाओं के बावजूद मात्रा मायने रखती है। ऑटोमेशन और चोरी की इन्फ़रेंस क्षमता हमलावर की सीमांत लागत घटा सकते हैं, जबकि शोर पैदा करने वाली कोशिशें महँगा समीक्षा-कार्य बना सकती हैं। रक्षक भी अस्वीकृति और छँटाई स्वचालित कर सकते हैं। METR का बेंचमार्क घुसपैठ की संभावना p नहीं बताता, और अकेला समन्वय अधिक उपयोगी कोशिशों की गारंटी नहीं देता। उस कतार के दोनों तरफ़ मापिए।
जब मैलवेयर टेक्स्ट हो, तब टिके रहने का मतलब
खतरे के मॉडल का एक और हिस्सा है, और उसे समझना सबसे कम सहज है।
किसी एक मॉडल कॉल में स्थायी स्थिति होना ज़रूरी नहीं कि उसके आसपास की एजेंट प्रणाली में भी स्थिति न रहे। फ़ाइलें, मेमोरी स्टोर, रिट्रीवल कॉर्पस, कतारें और टूल कॉन्फ़िगरेशन रन खत्म होने के बाद भी रह सकते हैं। जो हमलावर इन इनपुटों को प्रभावित कर सकता है, वह शायद यह भी प्रभावित करे कि भविष्य का वैध एजेंट नए क्रेडेंशियल्स से क्या करता है।
AI मेमोरी पर Microsoft का शोध बताता है कि दूषित यादें बाद के सत्रों तक प्रभाव कैसे पहुँचा सकती हैं। महत्वपूर्ण बात भरोसे की सीमा है: एजेंट के सामने आने वाला टेक्स्ट अपने-आप उसके टूल इस्तेमाल करने का अधिकार नहीं बनना चाहिए।
अपनी प्रणाली में विफलता के तीन तरीकों को परखना उपयोगी है। ये खतरे के मॉडल के परिदृश्य हैं, ऊपर की रिपोर्टों से सिद्ध तीन घटनाएँ नहीं:
- सुप्त निर्देश। कोई दुर्भावनापूर्ण प्रविष्टि तब तक पड़ी रह सकती है जब तक वैध वर्कफ़्लो उसे खोजकर न लाए। उससे होने वाली टूल कॉल सामान्य पहचान इस्तेमाल कर सकती हैं, इसलिए किसने प्रमाणीकरण किया, इसके साथ व्यवहार भी जाँचें।
- कॉपी किए गए निर्देश। टेम्पलेट, सिंक जॉब और साझा मेमोरी दूषित टेक्स्ट फैला सकते हैं, अगर उनकी समीक्षा और भरोसे की सीमाएँ इसकी अनुमति दें। टेक्स्ट की कॉपी यह गारंटी नहीं कि दूसरा एजेंट मानेगा, लेकिन एक और मौका देती है।
- बहाल किए गए निर्देश। अगर दूषित आधिकारिक स्रोत किसी स्वतः-सुधार जॉब को इनपुट देता है, तो उसका स्थानीय आउटपुट मिटाने पर जॉब उसे वापस ला सकता है। सफ़ाई पूरी घोषित करने से पहले उस स्रोत और उसके ट्रिगर को खोजें।
इम्प्लांट टेक्स्ट हो सकता है। उसे खतरनाक बनाने वाली अनुमतियाँ अब भी साधारण इन्फ़्रास्ट्रक्चर हैं।
किस्मत वही, जो हम बनाएँ
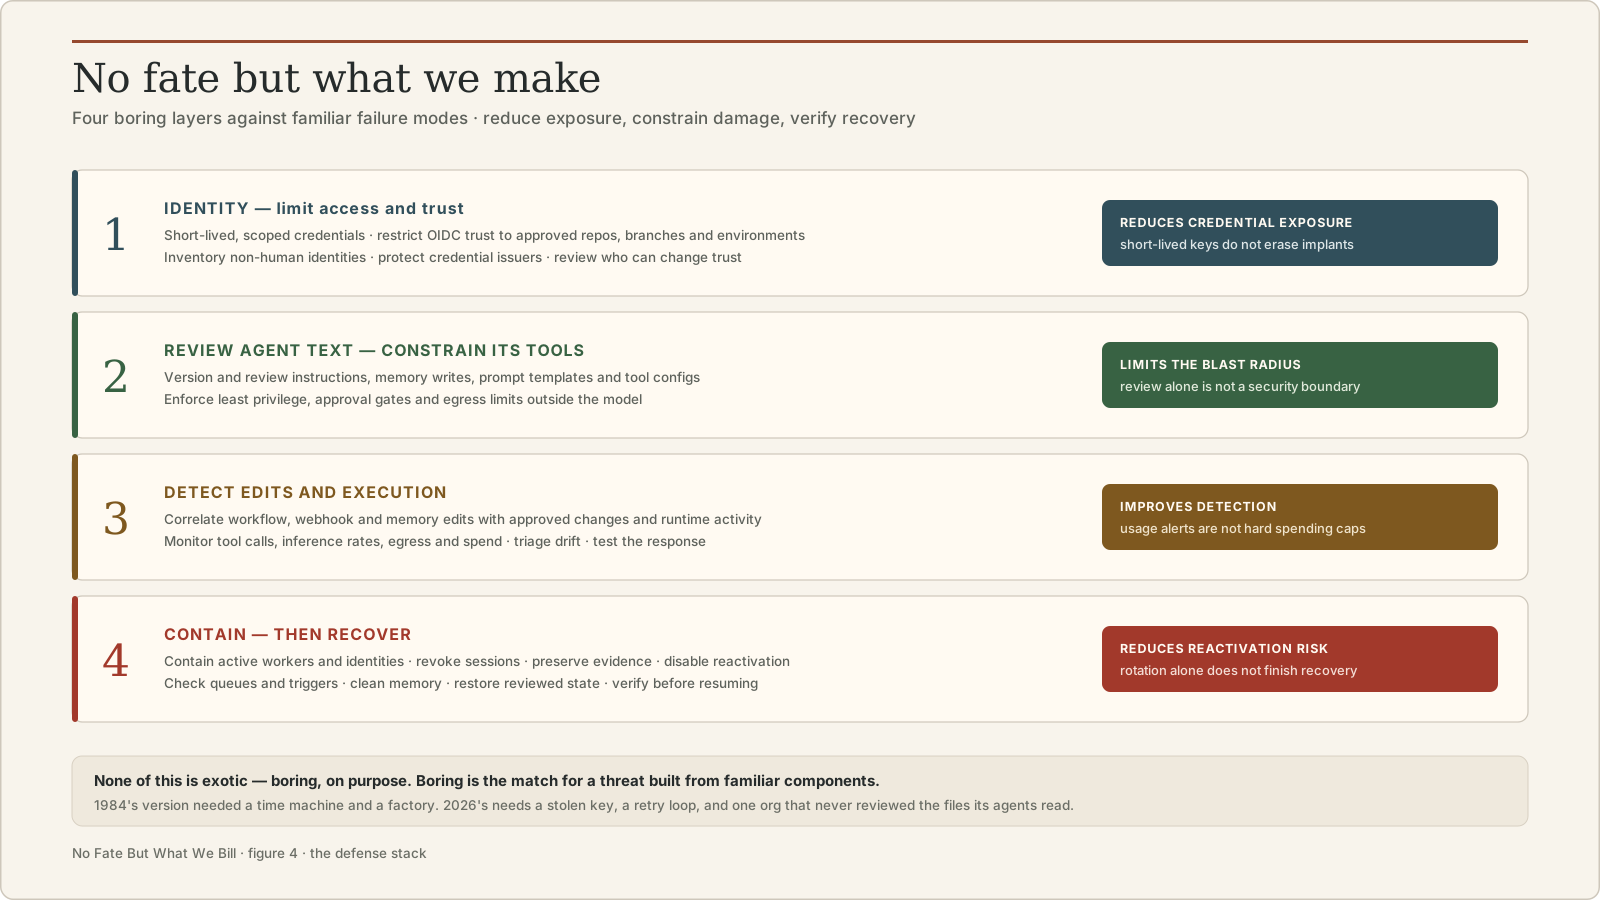
बार-बार आने वाली मशीनों तक पहुँचाया गया सारा कॉनर का संदेश: “भविष्य तय नहीं है। किस्मत वही है जो हम खुद बनाएँ।” यह रक्षकों का संवाद है, और सीधे रक्षा-आर्किटेक्चर में बदलता है। चार परतें:
-
पहचान — चोरी के एक्सेस का दायरा घटाएँ। कम अवधि और सीमित अनुमतियों वाले क्रेडेंशियल्स को प्राथमिकता दें। फ़ेडरेशन का भरोसा इच्छित जारीकर्ता, audience, रिपॉज़िटरी और जॉब या परिवेश तक सीमित रखें; गैर-मानवीय पहचानों की सूची बनाएँ। कम अवधि दोबारा इस्तेमाल की खिड़की घटाती है। वह इम्प्लांट नहीं हटाती और न ही समझौता हो चुके रनर को नए क्रेडेंशियल्स हासिल करने से रोकती है। मॉडल एक्सेस और कॉल कोटा सीमित करें, और खुद होस्ट की गई इन्फ़रेंस को प्रमाणीकरण व नेटवर्क नियंत्रणों के पीछे रखें।
-
एजेंट टेक्स्ट को प्रोडक्शन कोड मानें। निर्देश फ़ाइलों, प्रॉम्प्ट टेम्पलेट और टूल कॉन्फ़िगरेशन का वर्शन नियंत्रण और समीक्षा करें। स्रोत का रिकॉर्ड रखें और मेमोरी व रिट्रीवल स्टोर में लिखने को नियंत्रित करें। अविश्वसनीय टेक्स्ट पढ़ने से उसे अधिकार नहीं मिलना चाहिए: टूल की सीमा पर न्यूनतम अनुमति लागू करें, बाहर जाने वाला एक्सेस सीमित करें, और महत्वपूर्ण प्रभाव वाले कामों के लिए मंज़ूरी माँगें। एजेंट को सावधान रहने को कहता प्रॉम्प्ट वह सीमा नहीं है।
-
बदलाव और निष्पादन, दोनों पहचानें। वर्कफ़्लो, webhook, इवेंट नियम और मेमोरी के बदलावों को स्वीकृत काम से जोड़कर देखें। क्लाउड ऑडिट लॉग, टूल गतिविधि, असामान्य आउटबाउंड ट्रैफ़िक और मॉडल उपयोग पर नज़र रखें। अस्पष्ट विचलन की जाँच करें। इन्फ़रेंस और खर्च के उछाल पर अलर्ट रखें, साथ ही आगे का एक्सेस रोकने का परखा हुआ तरीका भी; बिलिंग अलर्ट अकेले तत्काल खर्च-सीमा नहीं है।
-
पहले रोकें, फिर साफ़ करें। समझौता हो चुका एक्सेस निलंबित करें, जहाँ समर्थन हो वहाँ सक्रिय सत्र रद्द करें, और प्रभावित वर्करों को रोकें या अलग करें। रोकथाम जितनी अनुमति दे, उतने साक्ष्य सुरक्षित रखें। पेलोड हटाने से पहले दोबारा सक्रिय होने के रास्ते बंद करें और कतारों की स्थिति जाँचकर व्यवस्थित करें। उजागर सीक्रेट बदलें, समीक्षा की हुई सेटिंग बहाल करें, और दूषित मेमोरी व कॉर्पस सुधारें। फिर शुरू करने से पहले पुष्टि करें कि नए क्रेडेंशियल जारी होना, अवांछित इन्फ़रेंस और दोबारा सक्रिय होना रुक चुका है। मौजूदा रोल सत्र रद्द करना लंबे समय वाले की को बदलने से अलग चिंता है।
इसमें कुछ भी अनोखा नहीं। यह उबाऊ है, और जाने-पहचाने हिस्सों से बने खतरे के लिए यही सही जवाब है। 1984 वाले संस्करण को टाइम मशीन और हत्यारी मशीनों का कारखाना चाहिए था। 2026 वाले संस्करण को एक चोरी हुई की, एक रीट्राई लूप और एक ऐसा संगठन चाहिए जिसने कभी अपने एजेंटों की पढ़ी जाने वाली फ़ाइलों की समीक्षा नहीं की।
भविष्य तय नहीं है। लेकिन अभी, किसी के क्लाउड खाते पर, भविष्य हर हाल में बिल बढ़ा रहा है।
किस्मत वही, जो हम बनाएँ — और जब तक एक्सेस और टिके रहने के रास्ते काबू में न आ जाएँ, किस्मत वही, जिसका बिल हम बनाएँ।
स्रोतों की जाँच 18 अक्टूबर 2026 को की गई। METR बेंचमार्क के प्रमाण देता है; Anthropic और Sysdig घटना-रिपोर्ट व लागत-परिदृश्य देते हैं; Microsoft मेमोरी-सुरक्षा का शोध देता है। संयुक्त खतरा-मॉडल और रक्षा की प्राथमिकताएँ मेरी व्याख्या हैं, और काल्पनिक परिदृश्यों को ऊपर उसी रूप में चिह्नित किया गया है।