
لا مصير سوى ما نحاسب عليه
يواصل الوكلاء العمل لفترات أطول، وتستمر الأسراب في التوسع انتشاراً، بينما ترسل مفاتيح السحابة المسروقة فاتورة الحوسبة إلى الضحية.

“استمع، وافهم جيداً. ذلك المُبيد موجود هناك في الخارج. لا يمكن التفاوض معه. لا يمكن التفاهم معه بالمنطق. إنه لا يشعر بالشفقة، أو الندم، أو الخوف. ولن يتوقف على الإطلاق، أبداً، حتى تموت.”
كايل ريس، يُقدّم إيجازاً لجمهور عام 1984 حول طبيعة التهديد.
العبارة التي صمدت أمام اختبار الزمن ليست عدد القتلى، بل “لن يتوقف على الإطلاق”. لم يكن المُبيد (Terminator) مرعباً قط لكونه ذكياً، بل كان مرعباً لأنه واصل العمل بعد أن فشل كل شيء آخر. كانت القدرة على الصمود هي التهديد الحقيقي.
ثم قامت السلسلة بتصحيح خطئها بنفسها؛ إذ لا أحد يقضي ثلاثة أجزاء من الأفلام يرتعد خوفاً من روبوت واحد. سكاينت (Skynet) هي الشرير الفعلي: نظام موزع يمتلك نوى تشغيل، ومصانع، وعتاداً للإزاحة الزمنية. أما الروبوت فليس سوى استدعاء برمجية واجهة (API call).
بحلول عام 2026، أصبحت النسخ الأقل سينمائية جديرة بأن تؤخذ بجدية: وكلاء يعالجون مهام أصعب، وبرمجيات تنسق العمل عبر أهداف متعددة، ووصول مسروق إلى السحابة يحمّل الفاتورة لحساب شخص آخر. صار لعبارة «لن يتوقف على الإطلاق» تفسير لدى قسم المالية أيضاً.
هذا هو الطرح الذي أكرره أمام الفرق التي خلصت إلى أن تهديد الوكلاء مجرد تهويل: لا يحتاج نموذج تشغيل خطير إلى اختراق تقني مذهل واحد. يستطيع الوكلاء الأعلى قدرة، والتنسيق القابل للتكرار، والوصول المسروق إلى النماذج أن يعزز بعضها بعضاً. وقد لا يكون المهاجم هو من يدفع حساب العداد. هذا نموذج تهديد، لا قانون مقاس للنمو الأُسّي للهجمات.
المنحنى الأول: القدرة على الصمود
وجدت دراسة METR للأفق الزمني في مارس 2025 تضاعفاً كل سبعة أشهر تقريباً في مدة المهام البرمجية، مقاسة بوقت الإنسان، التي استطاع الوكلاء إكمالها بموثوقية 50%. وحدة القياس مهمة: وقت المهمة لدى الإنسان، لا عدد الساعات التي يعمل فيها الوكيل دون إشراف. أفق الساعتين يعني مهمة تستغرق نحو ساعتين من خبير بشري، مع توقع نجاح الوكيل في نصف الحالات ضمن ذلك التوزيع للمهام.
توضح صفحة قياسات METR الحدود: معظمها مهام برمجية محددة جيداً، وقد يكون الأداء أسوأ في العمل الأكثر فوضوية، والتقديرات التي تتجاوز ست عشرة ساعة غير موثوقة بهذه المجموعة من المهام. آخر تحديث للصفحة كان في 8 سبتمبر 2026، ولم تعد تُحدّث بانتظام. إنها دليل على تحسن القدرة على إنجاز المهام، لا وعد بأن النموذج التالي سيدير استجابتك للحوادث ليوم كامل بموثوقية.
يبقى القلق التشغيلي قائماً رغم هذا التفريق. تستطيع حلقة إعادة المحاولة أن تواصل طلب العمل من وكيل قادر. أما التقدم فيعتمد على المهمة، والتغذية الراجعة، والصلاحيات، والميزانية. وتظل السترة الجلدية اختيارية.
المنحنى الثاني: الاتساع
الصمود وحده يشبه موظفاً واحداً شديد الصبر. أما التنسيق فيتيح توزيع العمل عبر طابور مهام.
في نوفمبر 2025، كشفت Anthropic عن حملة التجسس GTG-1002 المنسقة بالذكاء الاصطناعي. وفق تحقيقها، بنى المهاجمون إطاراً حول Claude Code وحاولوا اختراق نحو ثلاثين هدفاً، ونجحوا في عدد قليل من الحالات. استخدموا أساليب لكسر قيود النموذج وموّهوا المهام الفرعية الخبيثة لتبدو عملاً أمنياً مشروعاً. ظل البشر يختارون الأهداف ويتخذون قرارات مهمة؛ كما اختلق النموذج بعض النتائج.
هذا تقرير جاد عن إساءة استخدام فعلية. لكنه ليس قياساً لثلاثين وكيلاً فرعياً متزامناً، ولا دليلاً على دودة تنتشر ذاتياً، ولا إثباتاً على اختفاء كل ضوابط السلامة. الدرس المفيد أضيق: يمكن لإطار يملكه مهاجم تفويض قدر كبير من العمل إلى وكيل تجاري.
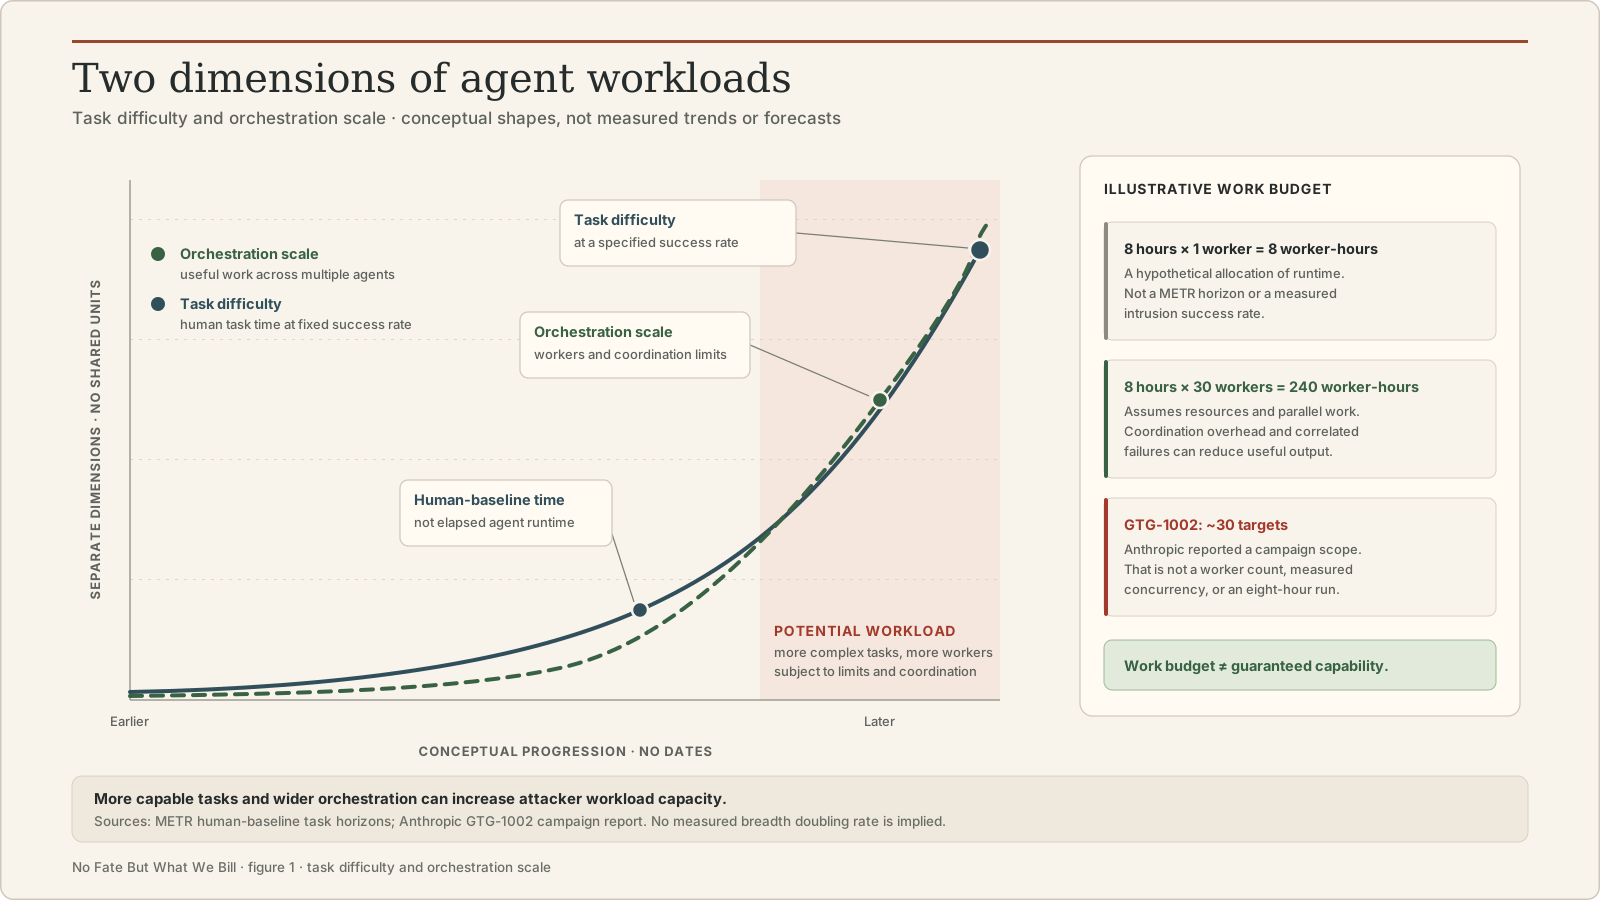
في تخطيط السعة، تستهلك ثماني وحدات تنفيذ تعمل ساعة واحدة ثماني ساعات تنفيذ إجمالاً. لا يقول هذا الحساب وحده شيئاً عن نجاح الاختراقات. تكاليف التنسيق، والأخطاء المترابطة، والحصص، وأتمتة المدافعين، كلها تغير النتيجة. السؤال للفريق الأمني: ما حجم العمل العدائي الذي تستطيع ضوابطه رفضه قبل أن يصل إلى طابور يراجعه إنسان؟
من يدفع
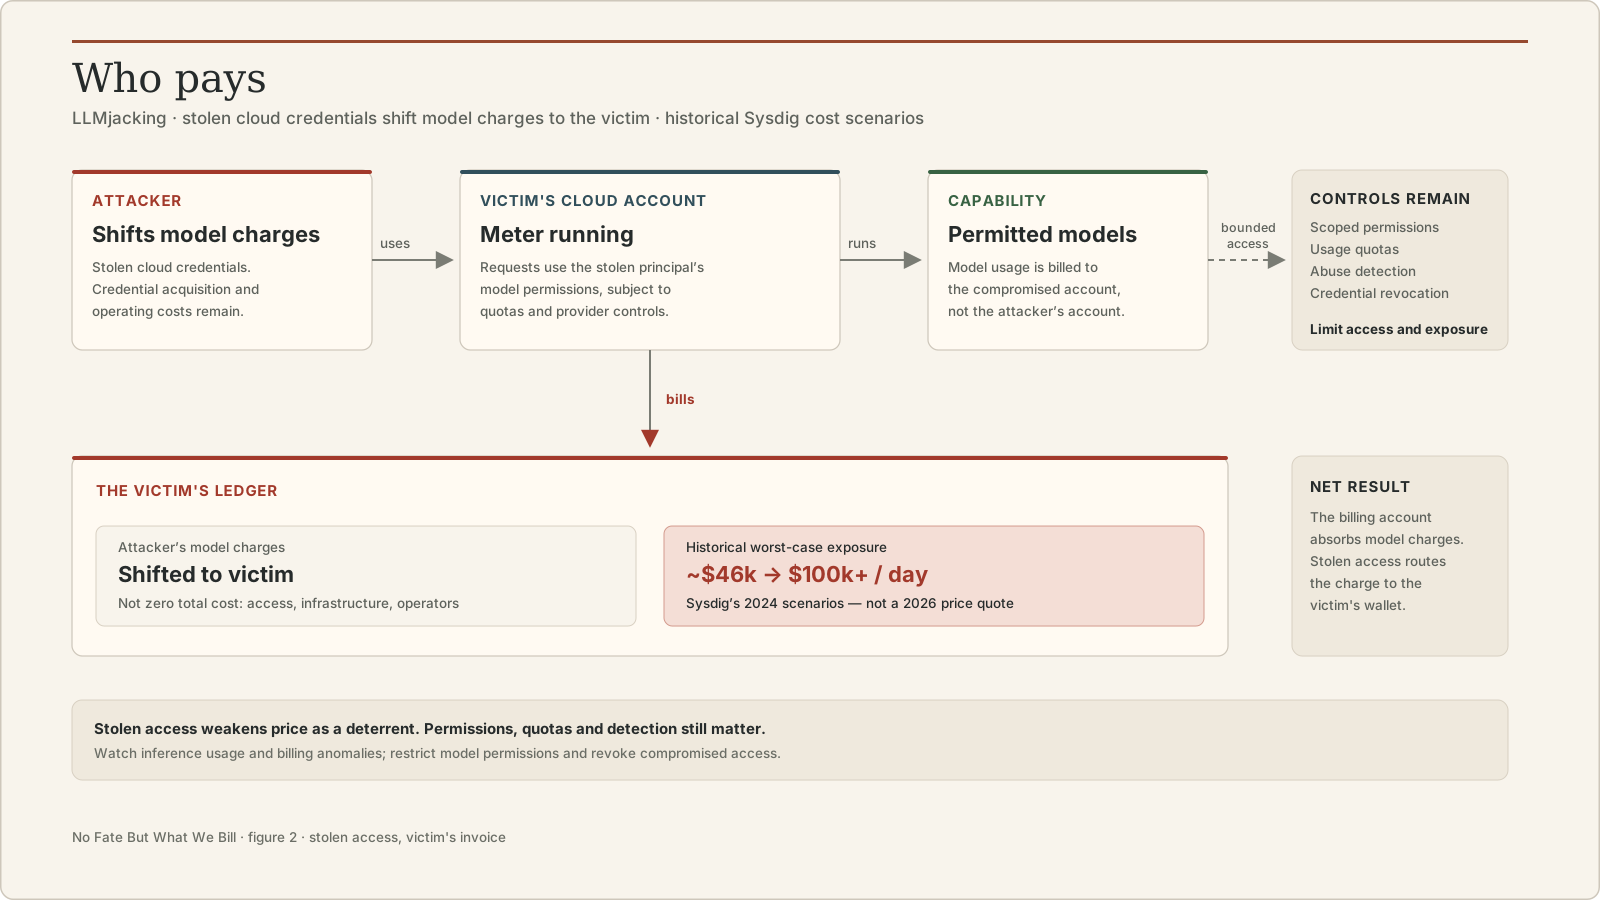
وصف تقرير Sysdig عن LLMjacking في مايو 2024 استخدام بيانات اعتماد سحابية مسروقة للوصول إلى خدمات النماذج على نفقة الضحية. تجاوز التعرض المالي المحسوب في نموذجها 46 ألف دولار يومياً؛ ووصف تقرير متابعة في سبتمبر 2024 تكاليف محتملة تتجاوز 100 ألف دولار يومياً مع نماذج أغلى. هذه سيناريوهات تكلفة تاريخية، لا خسائر نموذجية ولا عرض أسعار لعام 2026.
وهناك أيضاً صلة ملموسة بأدوات الوكلاء. ففي يونيو 2026، رصدت Sysdig جهة تستخدم خادم Ollama مكشوفاً لتطوير أداة أمن هجومي مؤتمتة. كانت الأهداف المرصودة بيئات تدريب خاصة؛ وصرح الباحثون بأن الغرض النهائي للأداة بقي غير محسوم. تُظهر الحالة استدلالاً مسروقاً يدعم تطوير الأدوات، لا حملة مؤكدة ضد ضحايا في البيئة العامة.
يُضعف الوصول المسروق دور السعر كرادع: تتلقى الضحية رسوم النموذج. لكنه لا يجعل بنية المهاجم التحتية، أو حصوله على بيانات الاعتماد، أو إشرافه، مجانية. ولا يتجاوز صلاحيات الحساب أو قيود الوصول إلى النماذج أو الحصص. تظل هذه الضوابط تحد ما يمكن للهوية المسروقة فعله، ويمكن للكشف وإبطال الوصول أن يختصرا مدة التشغيل.
الخطأ هو توقع أن يفرض السعر حداً أمنياً. اللص لا يحتاج رمز الخصم الخاص بك. بل يحتاج بيانات اعتمادك.
يكفي السرب أن يصيب مرة واحدة
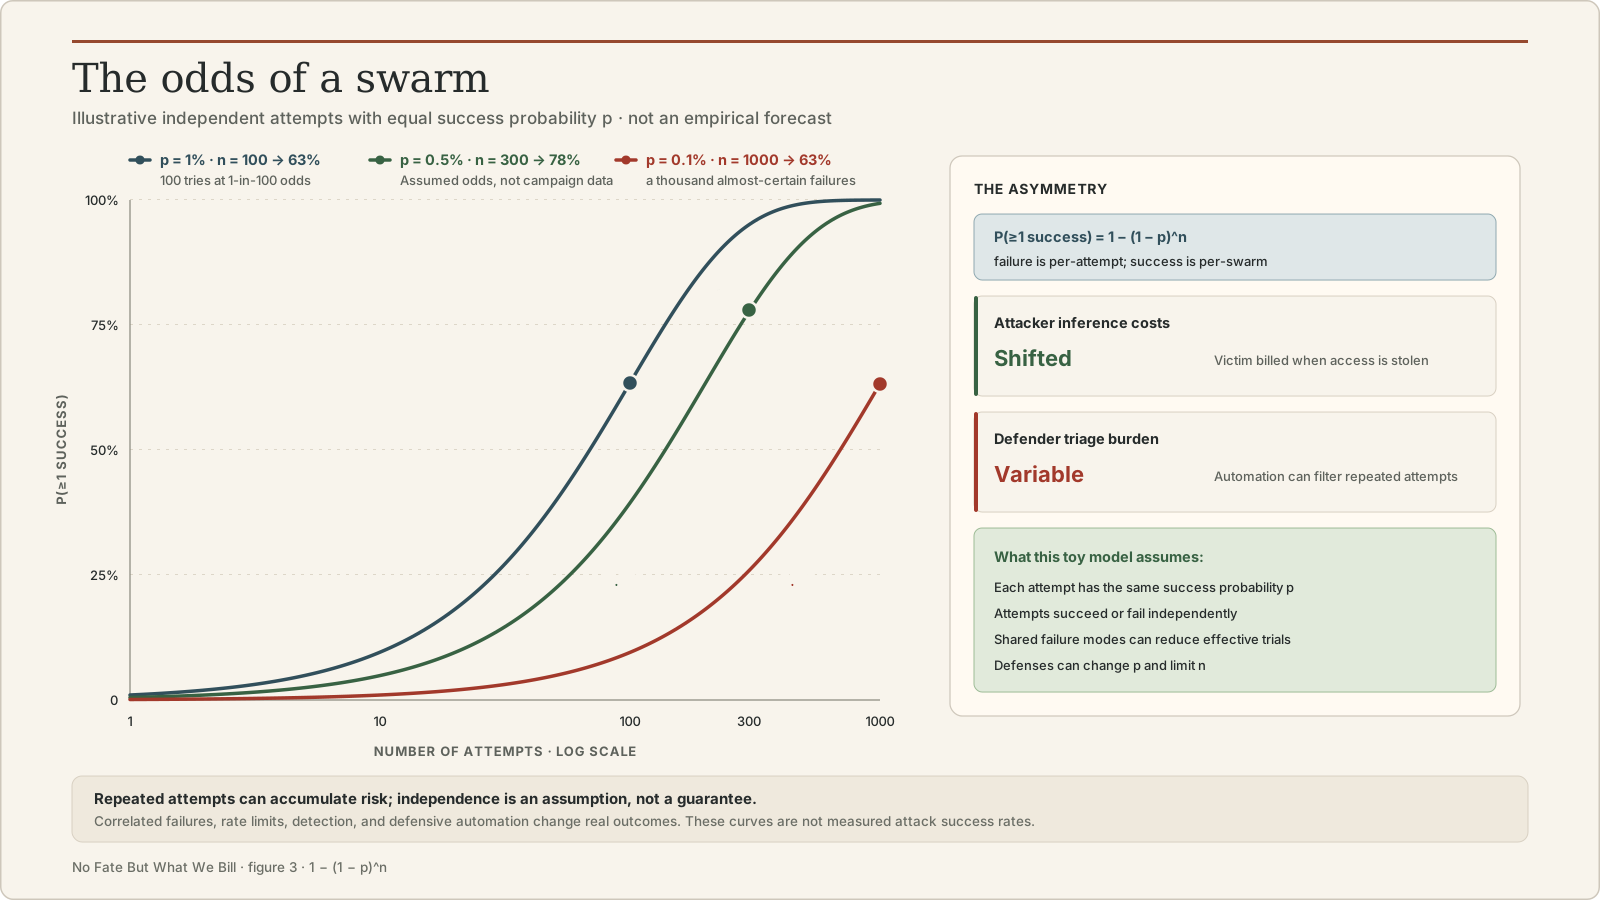
يطمئن المدافعون أنفسهم بمعدلات الفشل لكل محاولة: معظم محاولات الاختراق تفشل، ومعظم طلبات الدمج المشبوهة تُرفض، وسنكتشف المحاولة التي تنجح. صحيح لكل محاولة منفردة. لكنه غير صحيح على المستوى التجميعي، لأن المحاولات رخيصة.
احتمال نجاح محاولة واحدة على الأقل من n محاولة مستقلة هو 1 − (1 − p)^n:
p = 1% per attempt, n = 100: 1 − 0.99^100 ≈ 63%p = 0.5%, n = 100: ≈ 39%p = 0.5%, n = 300: ≈ 78%p = 0.1%, n = 1000: ≈ 63%هذه احتمالات توضيحية في نموذج مبسط، لا معدلات نجاح هجمات مقاسة. تفترض المعادلة استقلال المحاولات وثبات القيمة p نفسها. قد يؤدي تكرار الأسلوب المعطوب نفسه إلى إخفاقات مترابطة؛ وربما لا تضيف ألف إعادة محاولة إلا القليل جداً. كما يغير الكشف، والإقفال، وتبديل الأهداف، الاحتمالات.
حتى مع هذه الحدود، يظل الحجم مهماً. يمكن للأتمتة والاستدلال المسروق خفض التكلفة الحدية للمهاجم، بينما تخلق المحاولات المزعجة عملاً مكلفاً للمراجعة. ويمكن للمدافعين أيضاً أتمتة الرفض والفرز. لا يخبرنا معيار METR باحتمال الاختراق p، ولا يضمن التنسيق وحده زيادة المحاولات المفيدة. قِس جانبي هذا الطابور.
معنى الاستمرارية عندما تكون البرمجية الخبيثة نصاً
جزء آخر من نموذج التهديد، وهو الأقل بداهة.
لا يحتاج استدعاء النموذج المنفرد إلى حالة دائمة كي يحتفظ نظام الوكلاء المحيط به بحالة. فالملفات، ومخازن الذاكرة، ومجموعات الاسترجاع، والطوابير، وإعدادات الأدوات، قد تبقى بعد انتهاء التشغيل. والمهاجم القادر على التأثير في هذه المدخلات قد يؤثر في ما يفعله وكيل مشروع مستقبلاً ببيانات اعتماد جديدة.
يصف بحث Microsoft حول ذاكرة الذكاء الاصطناعي كيف تنقل الذكريات المسمومة تأثيرها إلى جلسات لاحقة. المهم هو حد الثقة: يجب ألا يتحول النص الذي يصادفه الوكيل تلقائياً إلى سلطة لاستخدام أدواته.
تستحق ثلاثة أنماط فشل الاختبار في نظامك. هذه سيناريوهات لنموذج تهديد، لا ثلاث حوادث أثبتتها التقارير أعلاه:
- تعليمات خاملة. قد يبقى إدخال خبيث ساكناً إلى أن يسترجعه سير عمل مشروع. وقد تستخدم استدعاءات الأدوات الناتجة هويات عادية، لذا افحص السلوك إلى جانب هوية من صادق على دخوله.
- تعليمات منسوخة. تستطيع القوالب، ومهام المزامنة، والذاكرة المشتركة نشر النص المسموم إذا سمحت حدود المراجعة والثقة بذلك. لا يضمن نسخ النص أن يطيعه وكيل آخر، لكنه يخلق فرصة إضافية.
- تعليمات مستعادة. إذا غذّى مصدر حقيقة ملوث مهمة معالجة تلقائية، فقد يؤدي حذف مخرجاته المحلية إلى أن تستعيدها المهمة. ابحث عن ذلك المصدر ومحفزه قبل إعلان اكتمال التنظيف.
قد تكون الزرعة نصاً. أما الصلاحيات التي تجعلها خطرة فما زالت بنية تحتية عادية.
لا مصير سوى ما نصنعه
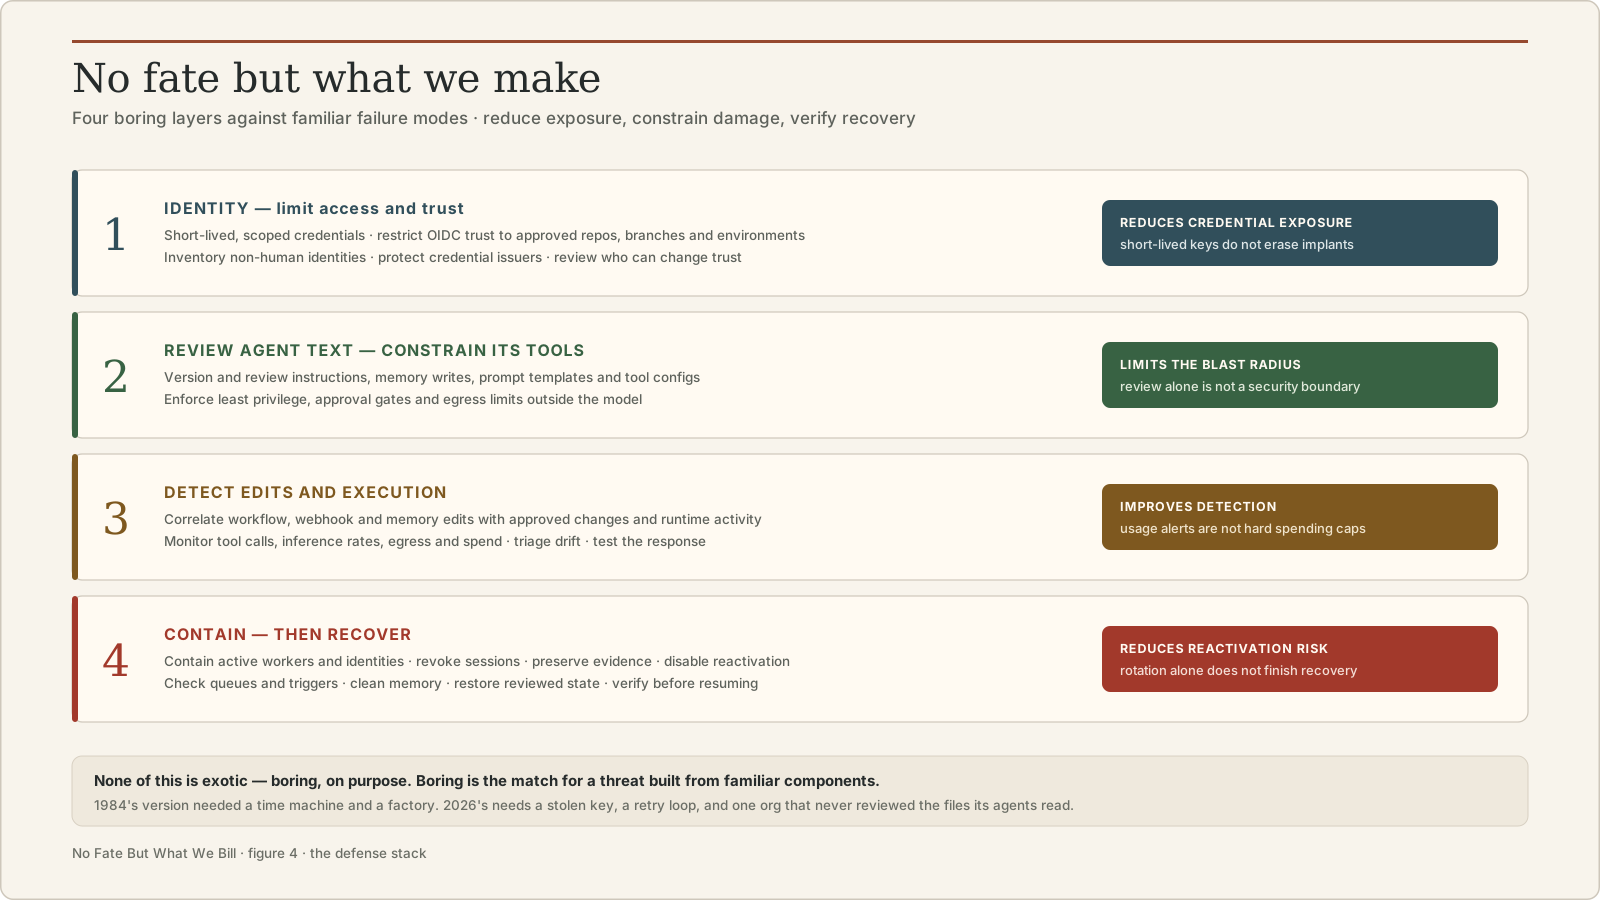
رسالة سارة كونور، المنقولة إلى الآلات التي تواصل الوصول: «المستقبل لم يُحسم. لا مصير سوى ما نصنعه». هذه عبارة المدافعين، ويمكن تحويلها مباشرة إلى بنية دفاع. أربع طبقات:
-
الهوية — قلّص الوصول المسروق. فضّل بيانات اعتماد قصيرة العمر وضيقة الصلاحيات. احصر الثقة الاتحادية في المُصدر، والجمهور المستهدف، والمستودع، والمهمة أو البيئة المقصودة؛ واحصر الهويات غير البشرية. تقلل الأعمار القصيرة نافذة إعادة الاستخدام، لكنها لا تزيل الزرعات ولا تمنع مشغّل مهام مخترقاً من تحصيل بيانات اعتماد جديدة. قيّد الوصول إلى النماذج وحصص الاستدعاء، وضع الاستدلال المستضاف ذاتياً خلف المصادقة وضوابط الشبكة.
-
عامل نص الوكيل ككود إنتاج. أخضع ملفات التعليمات، وقوالب الموجهات، وإعدادات الأدوات، لإدارة الإصدارات والمراجعة. سجّل المصدر واضبط الكتابة إلى الذاكرة ومخازن الاسترجاع. قراءة نص غير موثوق لا ينبغي أن تمنحه سلطة: افرض أقل الصلاحيات عند حدود الأدوات، وقيّد الوصول إلى الخارج، واطلب الموافقة على الإجراءات ذات العواقب المهمة. الموجه الذي يقول للوكيل «كن حذراً» ليس ذلك الحد.
-
اكشف التعديلات والتنفيذ. اربط تغييرات سير العمل، وwebhooks، وقواعد الأحداث، والذاكرة، بالعمل المعتمد. راقب سجلات تدقيق السحابة، ونشاط الأدوات، وحركة الشبكة الخارجة غير المعتادة، واستخدام النماذج. تحقق من الانحراف غير المفسر. نبّه إلى قفزات الاستدلال والإنفاق مع وسيلة مُختبرة لمنع المزيد من الوصول؛ فتنبيه الفاتورة وحده ليس سقف إنفاق فورياً.
-
احتوِ أولاً، ثم نظّف. علّق الوصول المخترق، وأبطل الجلسات النشطة حيثما كان ذلك مدعوماً، وأوقف وحدات التنفيذ المتأثرة أو اعزلها. احفظ الأدلة بالقدر الذي يسمح به الاحتواء. عطّل مسارات إعادة التنشيط وراجع حالة الطوابير وسوِّها قبل إزالة حمولاتها. دوّر الأسرار المكشوفة، واستعد إعدادات خضعت للمراجعة، وأصلح الذاكرة ومجموعات البيانات المسمومة. تحقق من توقف إصدار بيانات اعتماد جديدة، والاستدلال غير المرغوب، وإعادة التنشيط قبل استئناف العمل. إبطال جلسات الأدوار القائمة مسألة منفصلة عن استبدال مفتاح طويل العمر.
لا شيء من هذا غريب. إنه ممل، وهذا ما يلائم تهديداً مبنياً من مكونات مألوفة. نسخة 1984 احتاجت آلة زمن ومصنعاً لآلات القتل. نسخة 2026 تحتاج مفتاحاً مسروقاً، وحلقة إعادة محاولة، ومؤسسة واحدة لم تراجع قط الملفات التي يقرأها وكلاؤها.
المستقبل لم يُحسم. لكن الآن، على حساب سحابي لشخص ما، يراكم المستقبل الفاتورة في جميع الأحوال.
لا مصير سوى ما نصنعه — وإلى أن نحتوي الوصول والاستمرارية، لا مصير سوى ما نحاسب عليه.
تم التحقق من المصادر في 18 أكتوبر 2026. تقدم METR أدلة القياس المعياري؛ وتقدم Anthropic وSysdig تقارير الحوادث وسيناريوهات التكلفة؛ وتقدم Microsoft أبحاث أمن الذاكرة. نموذج التهديد المركب وأولويات الدفاع هما تفسيري، مع تمييز السيناريوهات الافتراضية أعلاه.